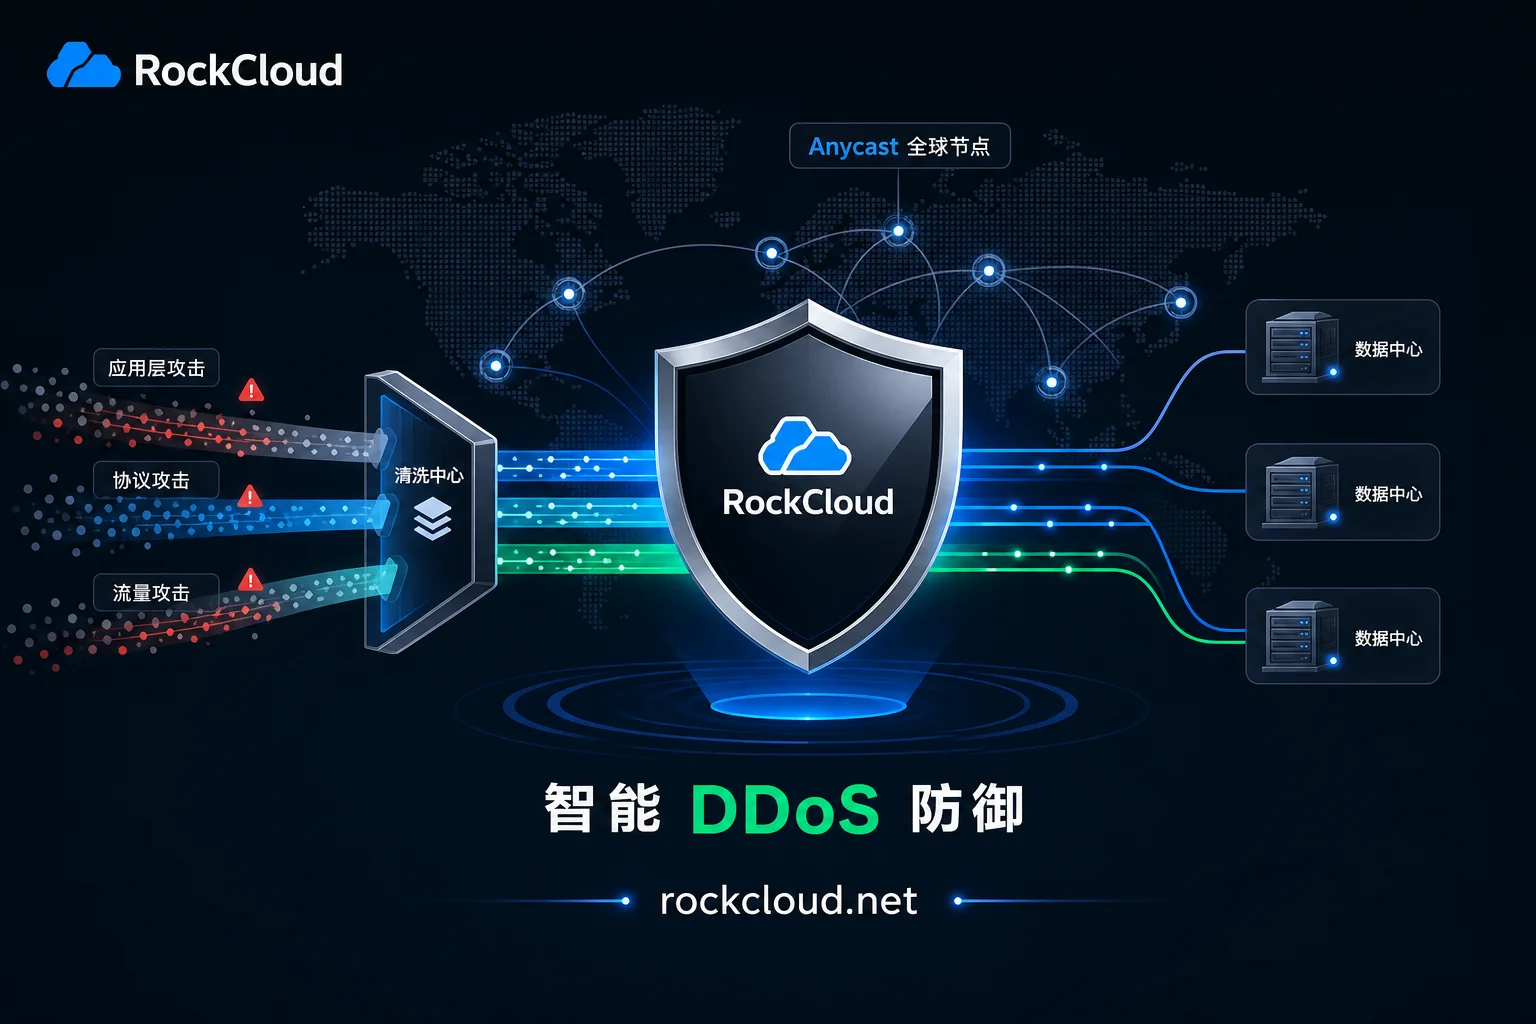
DDoS应急响应怎么做?答案不是先找应急电话,而是按时间轴执行一套预置好的处置顺序:T+0 确认攻击类型、T+1 分流与切换、黑洞期取舍、恢复后复盘。这四步缺一不可,且每一步的先后顺序直接影响业务恢复速度。据 Radware 2026 Q1 攻击趋势数据,网络层DDoS攻击同比增168.2%,超90%的峰值攻击在5分钟内结束,部分甚至低于60秒。这意味...
BGP高防与单线高防区别与选型的核心,不在标称防御峰值,而在两点:入方向路由由谁决定、被攻击时你有多少处置权。Radware《2026全球威胁分析报告》(2026-02)显示,近90%的网络层DDoS攻击的持续时间已压缩至5分钟以内甚至低于60秒。这意味着选型的关键,是看它在被攻击时有多少处置权,而非报价单上的带宽数字。先看报价单:BGP高防和单线高防...
在企业数字化转型与全球化业务拓展的背景下,分布式拒绝服务(DDoS)攻击依然是破坏业务连续性的主要威胁之一。根据 Cloudflare 发布的《2026 Cloudflare Security Signals Report》以及 Radware《2026 Global Threat Analysis Report》的最新数据,全球 DDoS 攻击正呈现...
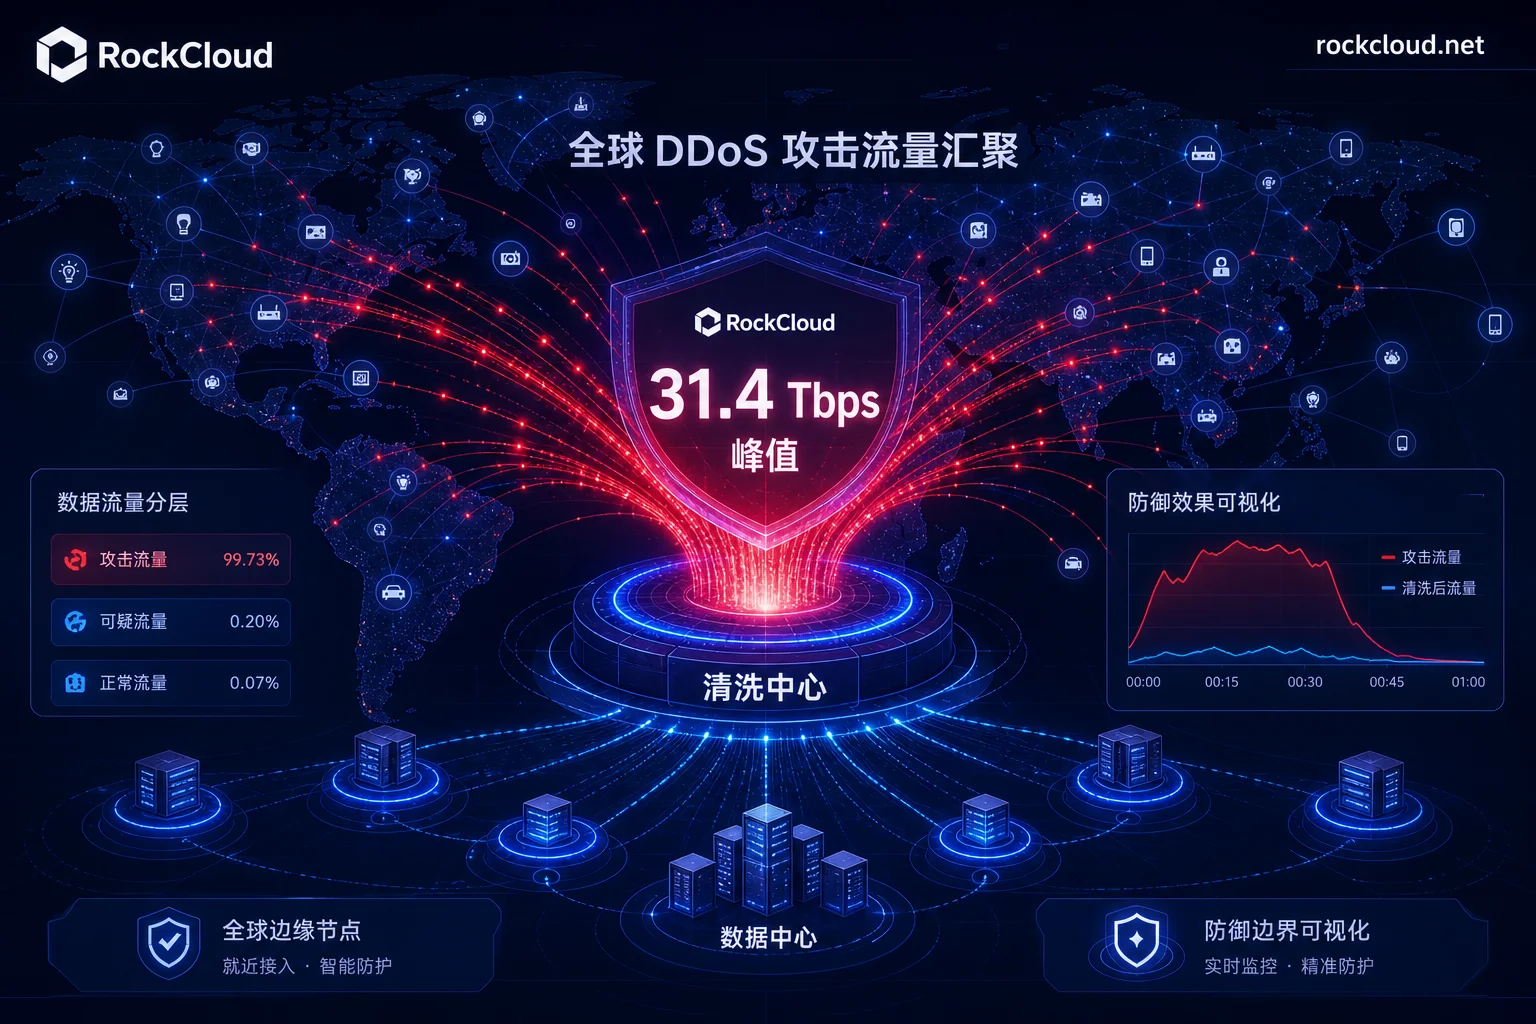
开篇:31.4 Tbps 峰值背后,真正变化的是攻击源结构据 Cloudflare 与 NETSCOUT 2026 年公开威胁报告,全球 DDoS 攻击峰值已刷新到 30—31.4 Tbps,由 100 万至 400 万台 IoT/Android TV 设备组成的 Aisuru-Kimwolf 等僵尸网络发起。面对这样的攻击量级,企业僵尸网络攻击防护的...
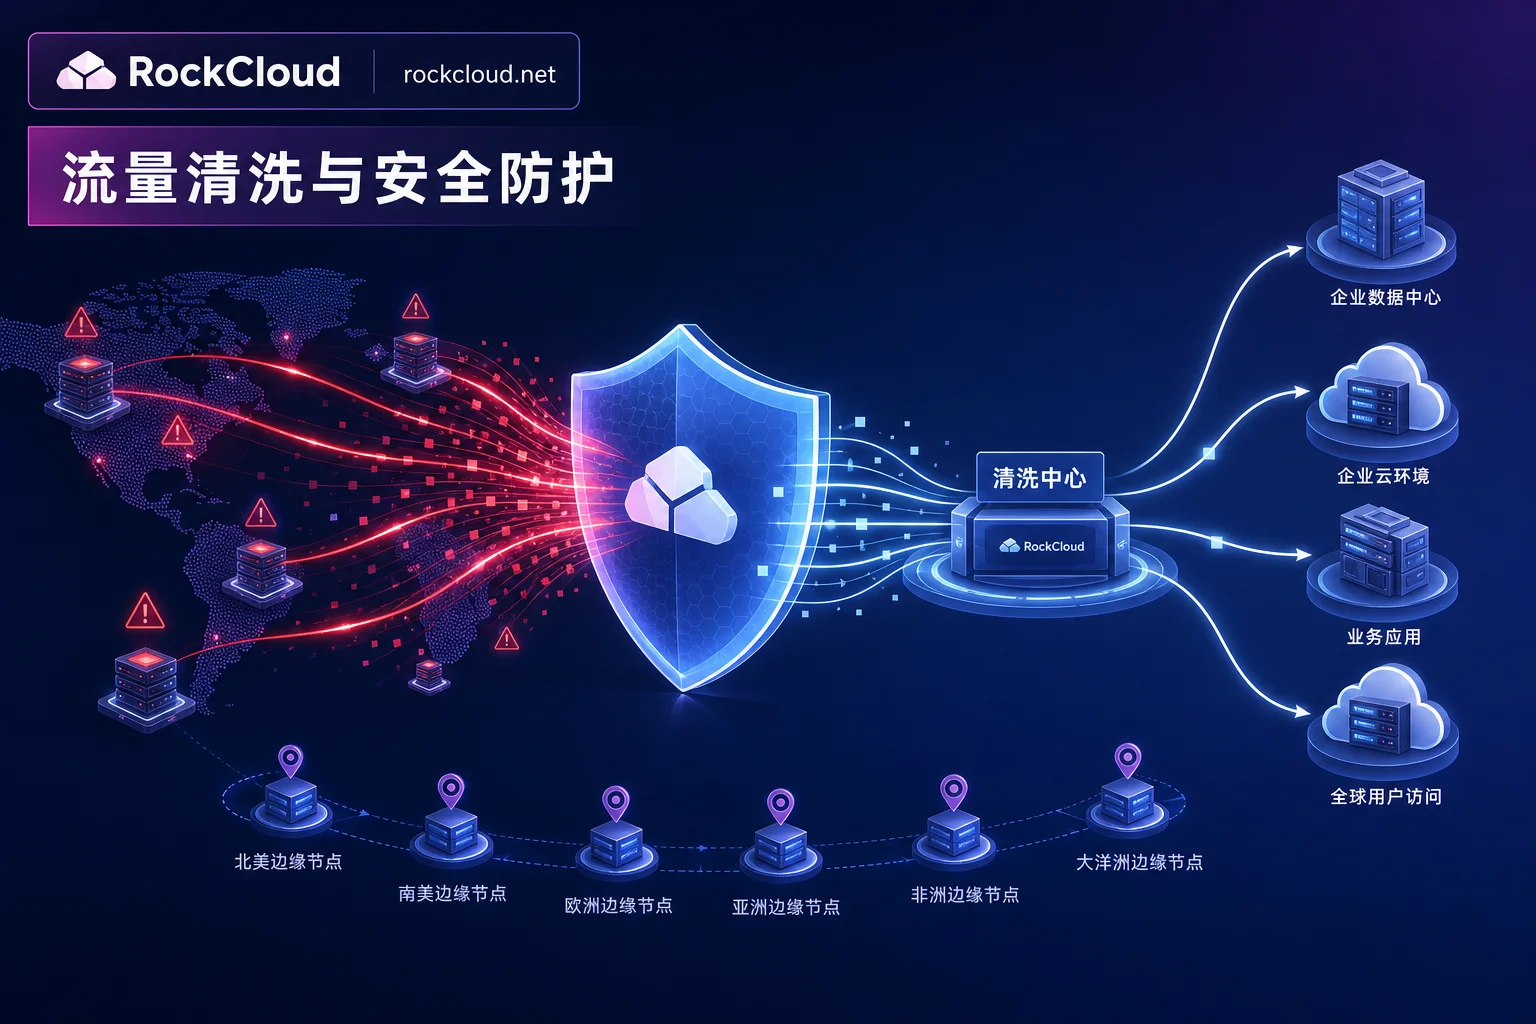
架构演进与应对指南:从超大流量攻击看企业流量清洗的升级路径核心焦点:全球 DDoS 攻击量级破纪录,流量清洗面临能力大考根据 NETSCOUT 与 Cloudflare 发布的最新网络安全研究报告,全球 DDoS 攻击正在迈入“超大流量”(Hyper-volumetric)与“秒级高频”并存的新时代。以 Aisuru-Kimwolf 等僵尸网络为代表的...
0 条留言
 RockCloud-基石云安全-官方博客