RockCloud-基石云安全-官方博客
在游戏业务的日常运营中,运维与安全团队面临的威胁早已不再是单一的带宽打满。从行业近期的攻防态势来看,攻击者的火力正在从外围的官网、下载站,全面转向支撑游戏核心玩法的底层通信链路——利用自动化工具对客户端进行抓包逆向,锁定登录网关、房间匹配、实时对战与状态同步所使用的 TCP/UDP 端口,进而发起混合型 DDoS 与模拟协议特征的慢速耗尽攻击。
许多团队在接入常规的 Web 防护后发现,虽然官网和 HTTP 登录接口稳住了,但游戏大厅依然频繁卡顿、对局内玩家集体掉线。这背后的核心原因在于:游戏的核心交互大量依赖非 HTTP 协议与自定义长连接,传统的七层 Web 代理无法直接解析和承载这些流量。
此前我们在《新游上线与大促期间游戏DDoS防护怎么做:应对脉冲洪峰与模拟玩家连接的防线指南》以及《游戏被DDoS攻击为什么会全员掉线:游戏盾怎么做到切节点不断连》中,分别探讨了特殊时期的运营防线与断连切换机制。本文将换一个视角,深入底层通信协议层,拆解游戏盾如何通过「私有协议封装」与「TCP/UDP 全协议转发」,从根源上斩断针对非标端口的探测与打击。
一、为什么游戏的 TCP/UDP 非 HTTP 协议最容易成为突破口?
一款现代在线游戏(无论是手游、端游还是棋牌、休闲竞技类应用)的网络架构,通常是由多种协议混合组成的。除了用于公告拉取、商城展示、更新包分发的 HTTP/HTTPS 协议外,真正决定玩家留存的实时交互模块,几乎全部构建在自定义的 TCP 或 UDP 协议之上。
当这部分业务直接暴露在公网,或仅挂载在普通单点高防 IP 后方时,往往会面临三重困境:
- 通信特征明显,极易被抓包逆向
攻击者只需在模拟器或终端设备上运行抓包工具,就能轻易获取客户端连接的目标 IP、端口号以及未做深度混淆的握手特征。一旦端口暴露,针对性的 SYN Flood、UDP 反射放大或空连接耗尽攻击就会接踵而至。 - 长连接状态脆弱,轻微抖动即导致掉线
HTTP 请求是无状态的,一次请求失败可以通过刷新或重试解决;而游戏内的状态同步、帧同步以及大厅心跳维持依赖长连接。一旦承载这些协议的节点遭遇脉冲式流量冲击,哪怕只是几秒钟的丢包,都会触发客户端超时重连,反映在玩家端就是「全员漂移」或「直接退回登录界面」。 - 传统 CDN 无法承载非标协议
标准的网页 CDN 专为 80/443 端口的 Web 流量设计,不具备任意端口、任意 TCP/UDP 协议的透明转发与清洗能力。如果强行将所有流量塞入单一防护通道,不仅会导致协议不兼容,还会引发严重的延迟劣化。
二、游戏盾的核心防线:私有协议封装与分布式边缘转发
为了解决非 HTTP 协议的裸奔问题,RockCloud 游戏盾采用了一套不同于传统高防 IP 的纵深防御机制,将防护重心放在了「协议隐身」与「分布式调度」上。
1. 非 HTTP 协议的私有协议封装
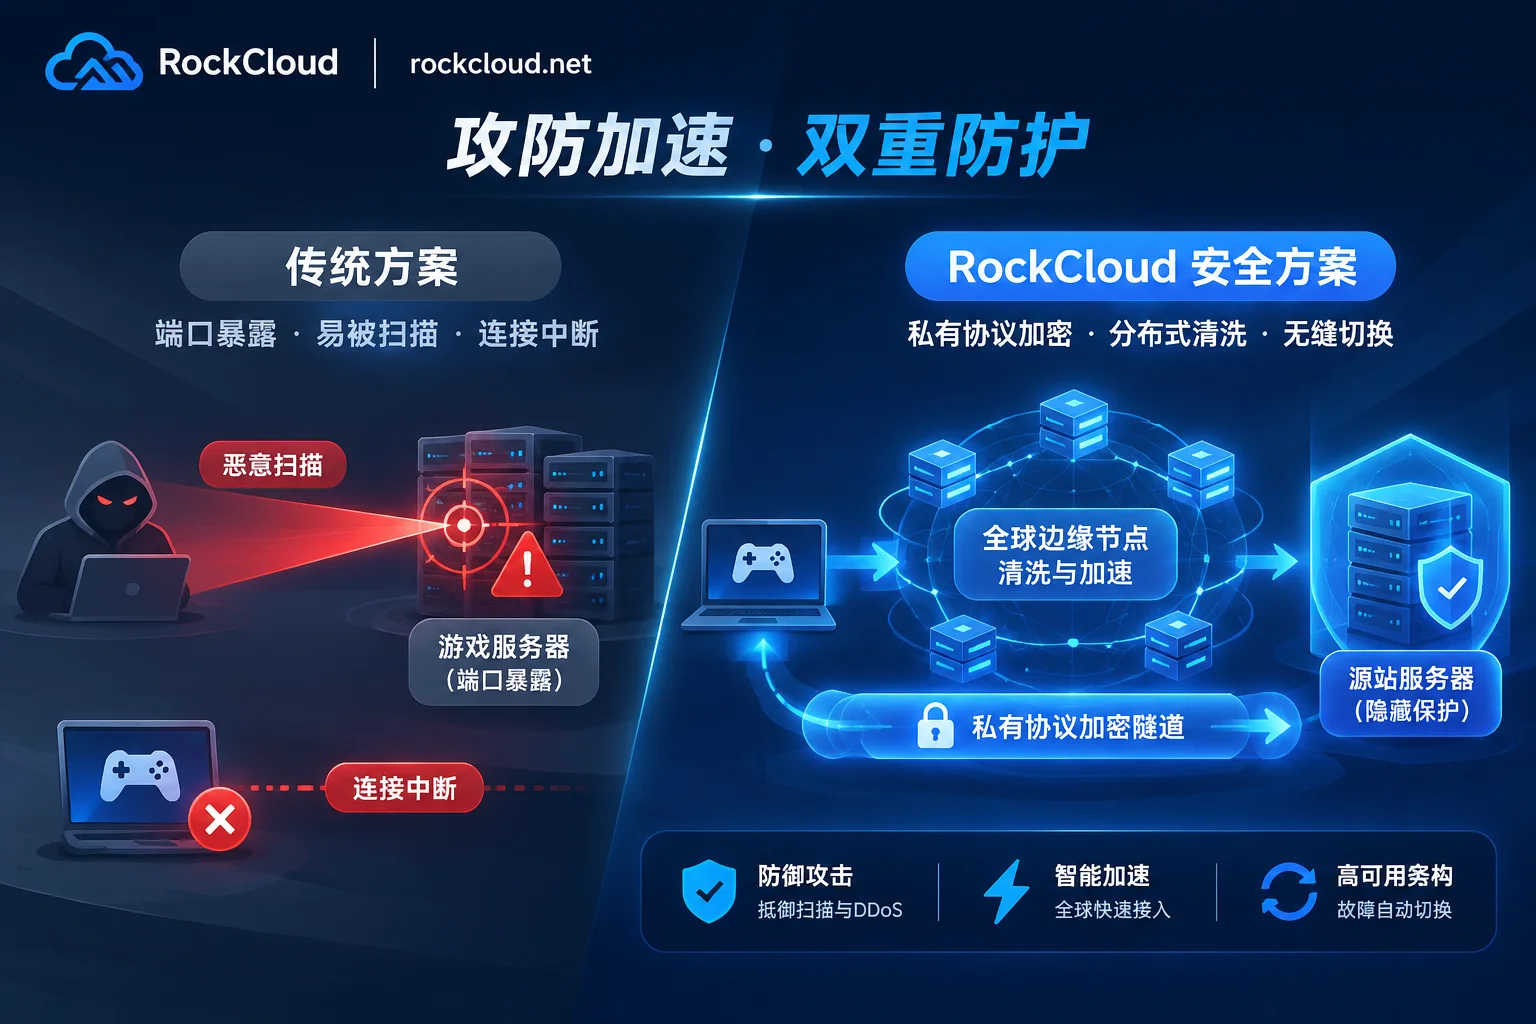
针对游戏特有的自定义通信逻辑,RockCloud 游戏盾会把游戏的非 HTTP 协议做私有协议封装。当流量在网络中传输时,外部攻击者无法通过常规的端口扫描或简单的流量嗅探,识别出这是某款游戏的登录网关还是战斗服接口。
这种封装机制在客户端与边缘节点之间建立起了受保护的通信屏障,大幅抬高了黑灰产分析通信逻辑、伪造虚假玩家握手包的逆向成本。
2. TCP/UDP 全协议转发与源站彻底隐身
需要 TCP/UDP 全协议转发的游戏业务,在接入游戏盾后,所有的客户端请求不再直接发往源站服务器,而是先就近进入 RockCloud 的分布式边缘节点。边缘节点完成协议处理与流量清洗后,再将干净的业务数据转发至后端源站。
在这一架构下:
- 源站 IP 完全隐藏:对外暴露的始终是分布式的边缘节点,客户自己现有的服务器或云主机继续作为源站安全地隐藏在幕后,无需迁移业务或更换服务器供应商。
- 节点被攻击时切节点不断连:当某一个边缘节点遭遇大流量攻击时,系统会自动将流量调度切换至其他高防节点,且在切换过程中保持现有连接不断,避免玩家在激战中被强制踢出对局。
三、实战架构:如何按协议拆模块,构建完整游戏防线?
在实际部署中,我们不建议将游戏的所有模块一刀切地塞进同一种防护产品里。正如此前在《游戏服务器该选高防IP还是高防CDN:按协议拆模块,分层接入》中所强调的,最合理、性价比最高的做法是「按协议拆分,分层防护」。
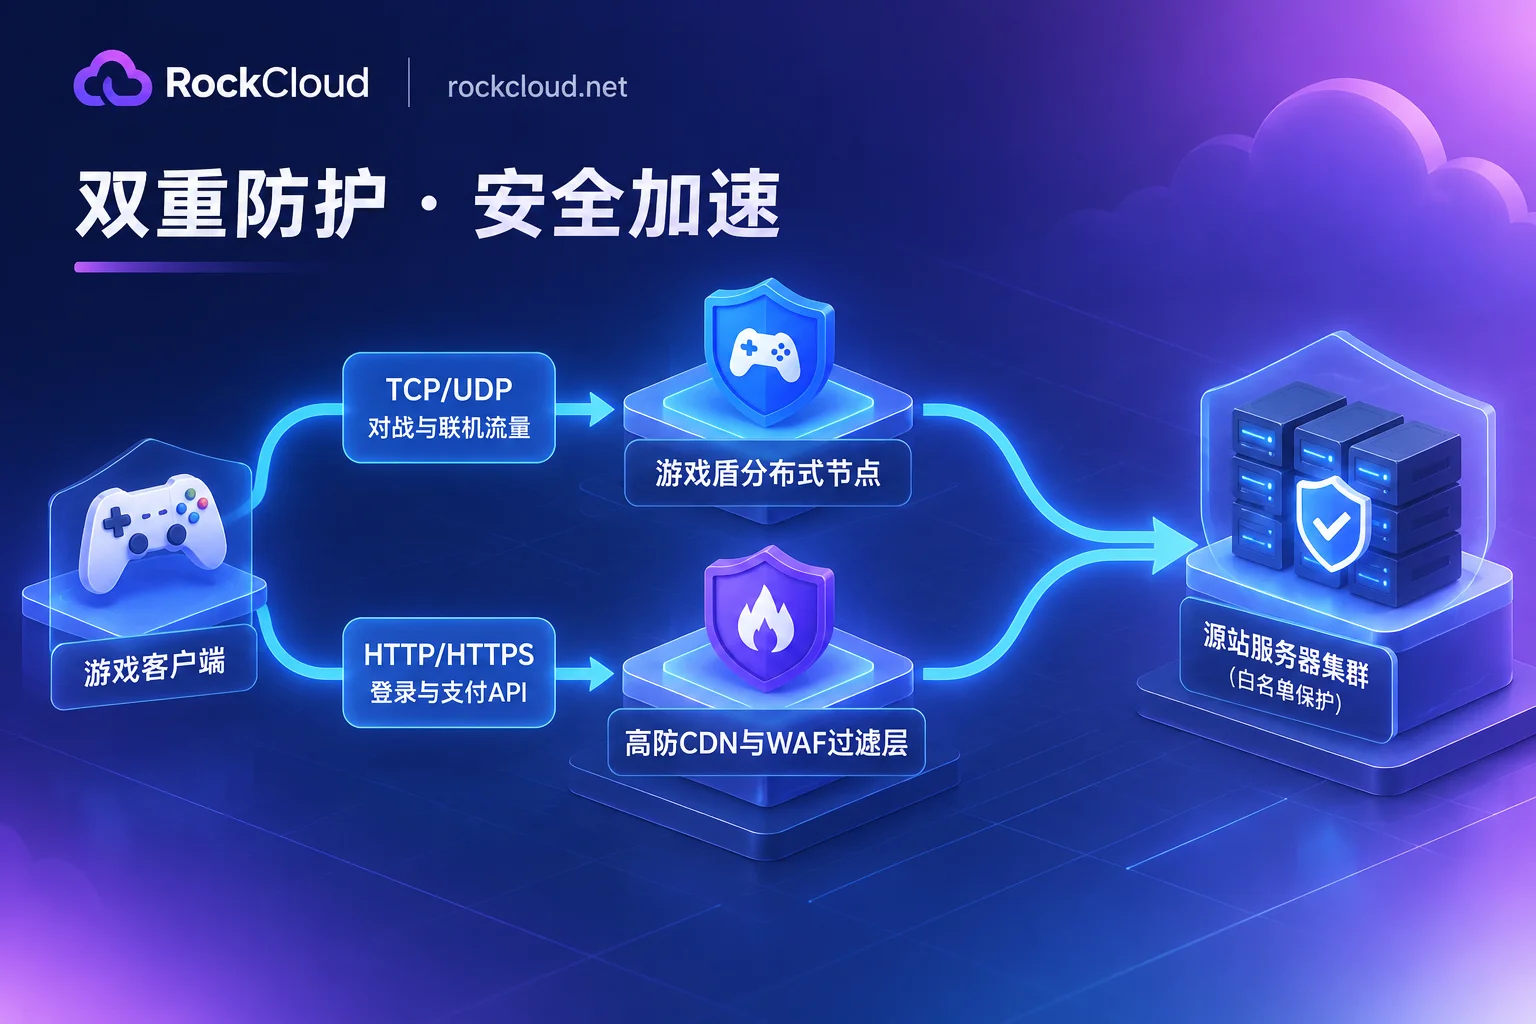
结合 RockCloud 的产品体系,一套成熟的游戏安全与加速架构通常按以下四个层面展开:
第一层:大厅、战斗与实时联机(TCP/UDP)——接入游戏盾
针对棋牌游戏、实时竞技、MMO 联机以及内置 IM 聊天等需要 TCP/UDP 全协议转发的核心模块,直接通过游戏盾接入。利用私有协议封装隐藏通信特征,依靠分布式边缘节点吸收针对长连接端口的 DDoS 冲击。
第二层:官网、登录 API 与支付回调(HTTP/HTTPS)——接入高防 CDN + WAF
游戏的账号注册、OAuth 登录、充值支付接口以及推广落地页,本质上是标准的 Web 与 API 业务。这部分流量只需在原有 DNS 服务商处加一条 CNAME 记录,即可快速接入 RockCloud 高防 CDN,无需修改 NS,实现新旧链路平滑并行。
同时,在控制面板一键开启智能 WEB 防火墙(WAF)。系统会利用 OWASP 核心规则集拦截 SQL 注入、XSS、恶意脚本与扫描器探测,并结合机器学习识别规则库未收录的新型恶意请求(如针对登录和支付接口的高并发刷接口行为)。如果需要针对特定游戏接口配置自定义规则或例外放行,可由 RockCloud 安全技术团队直接协助配置。
第三层:热更新包与宣传视频分发——接入全球 CDN 与视频 CDN
新版本发布或大促期间,海量的客户端补丁下载和宣传CG播放极易吃满源站带宽。通过接入全球 CDN 加速(支持 HTTP/3、TLS 1.3 0-RTT、Brotli 压缩及自定义缓存规则)或视频 CDN,可以将静态资源与音视频流卸载在边缘节点,配合防盗链、安全令牌与签名 URL 功能,防止更新包被恶意盗刷。
第四层:跨境出海与环中国大陆低延迟优化
对于服务器部署在海外(如通过 RockCloud 国际云代充免企业认证开户的 AWS、GCP、阿里云国际等云主机),但需要服务中国大陆或全球多地区玩家的业务:
- 可叠加 CN2 中国加速,从香港、日本、韩国、新加坡等环中国节点接入,通过电信 CN2 GIA、联通 AS9929、移动 CMI 三网直连回国,免 ICP 备案即可显著压降跨境联机延迟。
- 若推广域名在社交平台或局部地区遭遇拦截,可配合屏蔽污染恢复服务进行 DNS 污染清洗与微信/QQ 拦截恢复,通过无感 301 跳转实现不换域名原地恢复推广转化。
(更多针对特定业务形态的架构设计,可参考 RockCloud 行业解决方案中的棋牌游戏、IM 与 APP 专项方案,或前往选型对比页了解与传统高防服务器的差异。)
四、源站收口与日常运维避坑指南
即便接入了游戏盾与高防 CDN,如果源站自身的安全策略存在疏漏,攻击者依然可能绕过前端防护直接打击后端服务器(详情可参阅《高防CDN接入后源站IP还会暴露吗:五条泄露途径、收口顺序与暴露后的处置》)。在上线前后,运维团队务必完成以下核对:
- 正在被攻击时接入,必须同步更换源站 IP
如果业务是在遭受攻击的过程中紧急接入防护,意味着原有的源站 IP 已经被攻击者记录。此时接入游戏盾或高防 CDN 后,必须同步更换源站服务器的公网 IP,否则攻击流量依然会绕过边缘节点直扑源站。 - 源站防火墙严格收口,只放行回源节点
在源站服务器的安全组或防火墙中,配置严格的白名单策略,仅允许 RockCloud 的回源节点 IP 段访问业务端口,拒绝一切其他公网 IP 的直接探测与连接请求。 - 善用实时监控与自动化告警
通过 RockCloud 提供的通用控制面板功能,运维人员可以随时查看流量与带宽报告、检索网络日志,并开启 Telegram 数据实时推送。一旦出现异常流量波动,团队能在第一时间收到通知并介入排查。 - 告别天价流量账单焦虑
游戏行业是流量勒索的重灾区,按流量计费的模式极易在一次大型攻击后产生高昂账单。RockCloud 的套餐计费模式默认按月、按固定峰值计费,不限流量和请求次数。加速与防御包含在同一条链路、同一个套餐内,DDoS/CC 防御、WAF、免费全自动 SSL 均包含在内,无需单独拆分购买,让安全预算完全可控。
结语
面对日益复杂的非标协议攻击与高频勒索,单纯依赖堆砌单机带宽早已难以为继。通过游戏盾的私有协议封装与 TCP/UDP 全协议转发守住核心交互链路,配合高防 CDN 与智能 WAF 护航 Web 接口,才能真正建立起「打不穿、切不断、源站藏得住」的现代游戏防御体系。
如果您希望验证自己游戏业务在接入后的实际延迟与防护表现,欢迎联系客服申请免费测试(先与客服确认业务规格与协议类型);如果您的游戏服务器当前正在遭受攻击、急需马上接入止血,请立即通过 RockCloud 联系页(「安全响应」通道)或直接点击官方 Telegram(@rockclouds)获取应急响应支持。