 RockCloud-基石云安全-官方博客
2026年下半年披露的多份全球威胁情报显示,网络攻防的节奏与形态已经发生了质变。在Cloudflare、NETSCOUT以及国内安全机构相继发布的2026年半年度DDoS威胁报告中,有四组数据直接揭示了当前企业面临的防御困境:
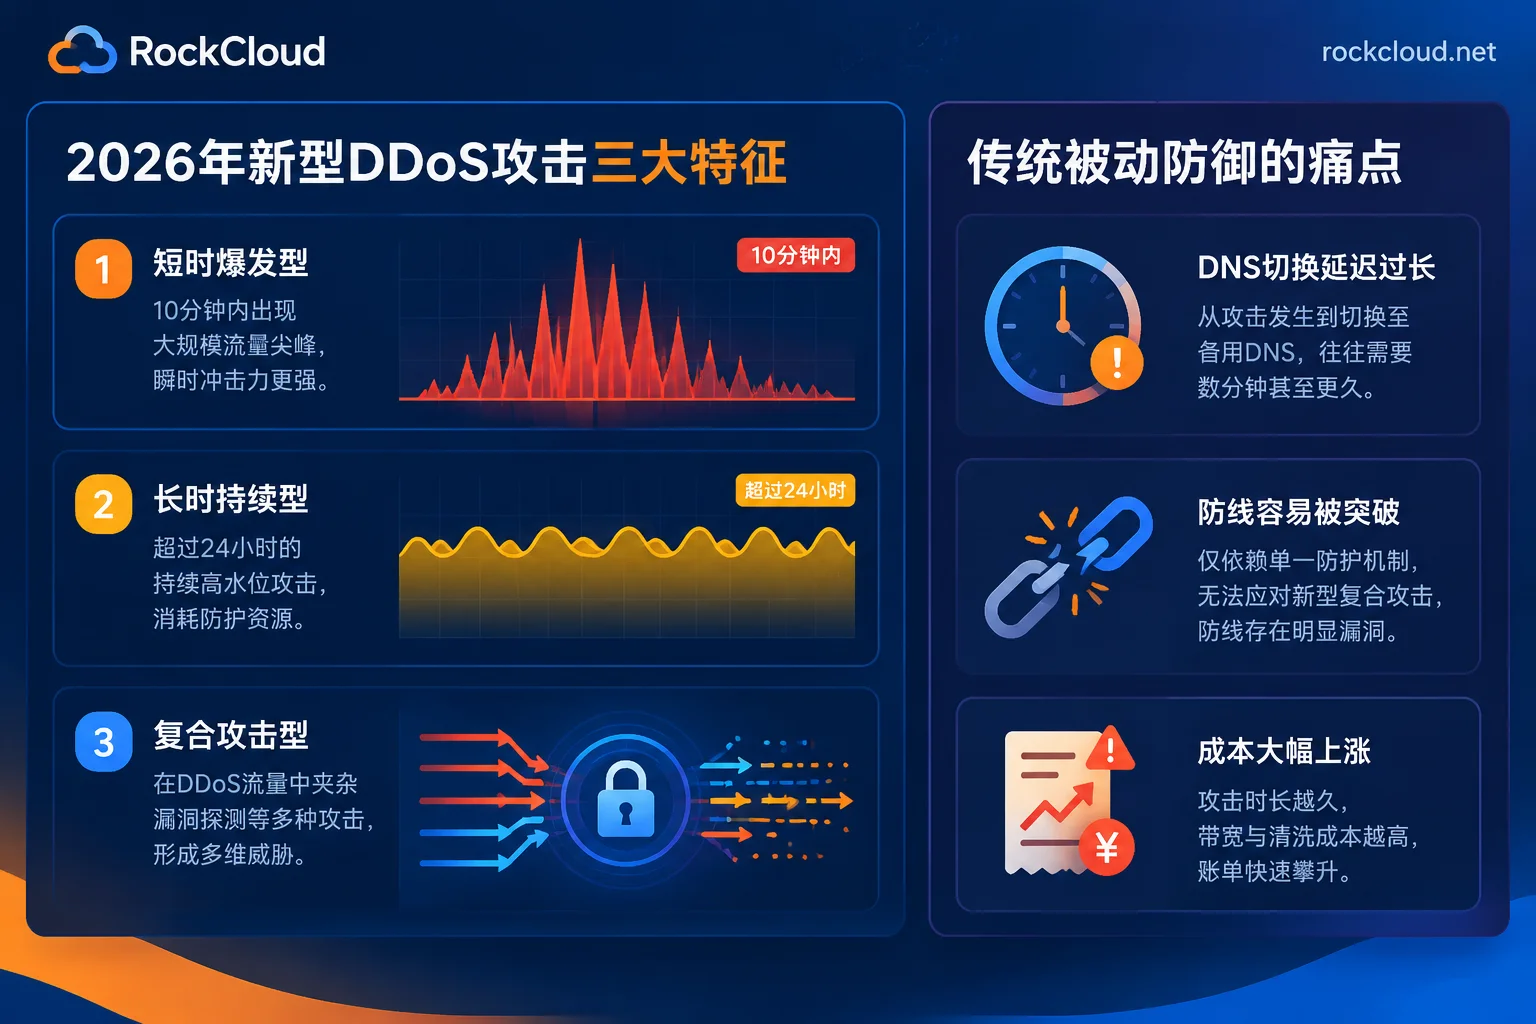
- 网络层攻击进入“分钟级闪电战”:90.6%的网络层(L3/L4)DDoS攻击在10分钟内结束,持续1分钟甚至更短的“脉冲式”雇佣攻击占比相比往年翻倍。
- 超大规模洪峰与应用层持久战两极分化:1 Tbps以上的超大规模攻击在2026年上半年激增519%至1286%;与此同时,应用层(L7)持续超过24小时的超长攻击暴涨了380%。
- 复合攻击与漏洞探测深度捆绑:70.97%的攻击采用多向量叠加模式。攻击者普遍利用大流量DDoS或高频CC作为“烟雾弹”,在消耗运维精力的同时,并发执行高达数百万次的Web漏洞扫描与注入尝试。
- 从单纯破坏转向“断网+勒索”牟利:65%的DDoS攻击捆绑了勒索或数据窃取行为,高度集中于支付、金融、游戏、AI服务、流媒体及跨境API等对实时在线率极度敏感的行业。
面对这种工业化、高频化的攻击态势,传统的“平时裸奔省成本、被打之后人工切线路”或者“单点采购硬件/高防IP”的被动模式已经彻底失效。要在2026年的威胁环境下保障业务连续性,企业的DDoS防御必须从应急响应升级为“常驻、同链路、多层协同”的架构设计。
一、 为什么传统的被动DDoS防御在2026年频繁失效?
在实际的应急响应案例中,许多业务负责人会发现:明明采购了备用防护,或者服务器机房自带了一定的基础防御,业务依然会在攻击下频繁中断。结合当前的攻击特征,传统防线主要有三个结构性短板:
1. 人工切换的速度赶不上“分钟级”脉冲攻击
当80%至90%的网络层攻击在10分钟内完成爆发与撤离时,“监控告警 → 运维确认 → 临时修改DNS或切换路由”的流程根本来不及走完。关于切换耗时,我们在《高防线路切换要多久生效:改DNS几分钟到数小时,BGP牵引秒级,常驻接入不用临时切》中有过详细测算:等到DNS缓存刷新生效,第一波脉冲攻击早已结束,但你的源站连接表已经打满、数据库死锁、服务器已被机房黑洞封禁;当你准备切回原线路时,攻击者的第二波1分钟脉冲又到了。
2. 三四层清洗与七层防御脱节,被“烟雾弹”打穿
许多企业习惯将DDoS防护、CC防护和Web应用防火墙(WAF)分开采购或分层串联。而在70%以上为复合攻击的今天,攻击者往往先用DNS反射或UDP洪水试探带宽上限,紧接着发起未达到链路饱和阈值、但足以耗尽后端解析器与应用连接池的速率型CC攻击,并在其中夹杂SQL注入、恶意爬虫扫描。如果网络层清洗节点与WAF不在同一条链路上,不仅延迟叠加,策略也无法联动,极易顾此失彼。
3. 按流量计费模式在“L7持久战”下演变成财务灾难
针对持续24小时甚至数天的应用层CC拉锯战以及动辄数百Gbps的反射洪峰,如果使用按请求数(Request)或按出站流量(GB)后付费的普通云CDN,即便业务没有宕机,月底的弹性超额账单也会直接演变成另一种形式的“财务勒索”(详见《CDN被恶意盗刷和DDoS攻击打出天价账单怎么办:按量付费陷阱与高防CDN选型指南》)。
二、 现代DDoS防御的四个核心架构支点
针对“短时脉冲、长时CC、复合渗透、高昂账单”四大痛点,高可用业务在规划DDoS防御时,应当以边缘常驻清洗为核心,搭建四层闭环防线。
支点1:Anycast分布式常驻接入,消除“应急时间差”
对付分钟级脉冲攻击和Tbps级突发洪峰,唯一的解法是让防护常驻在线,把清洗动作留在网络边缘。
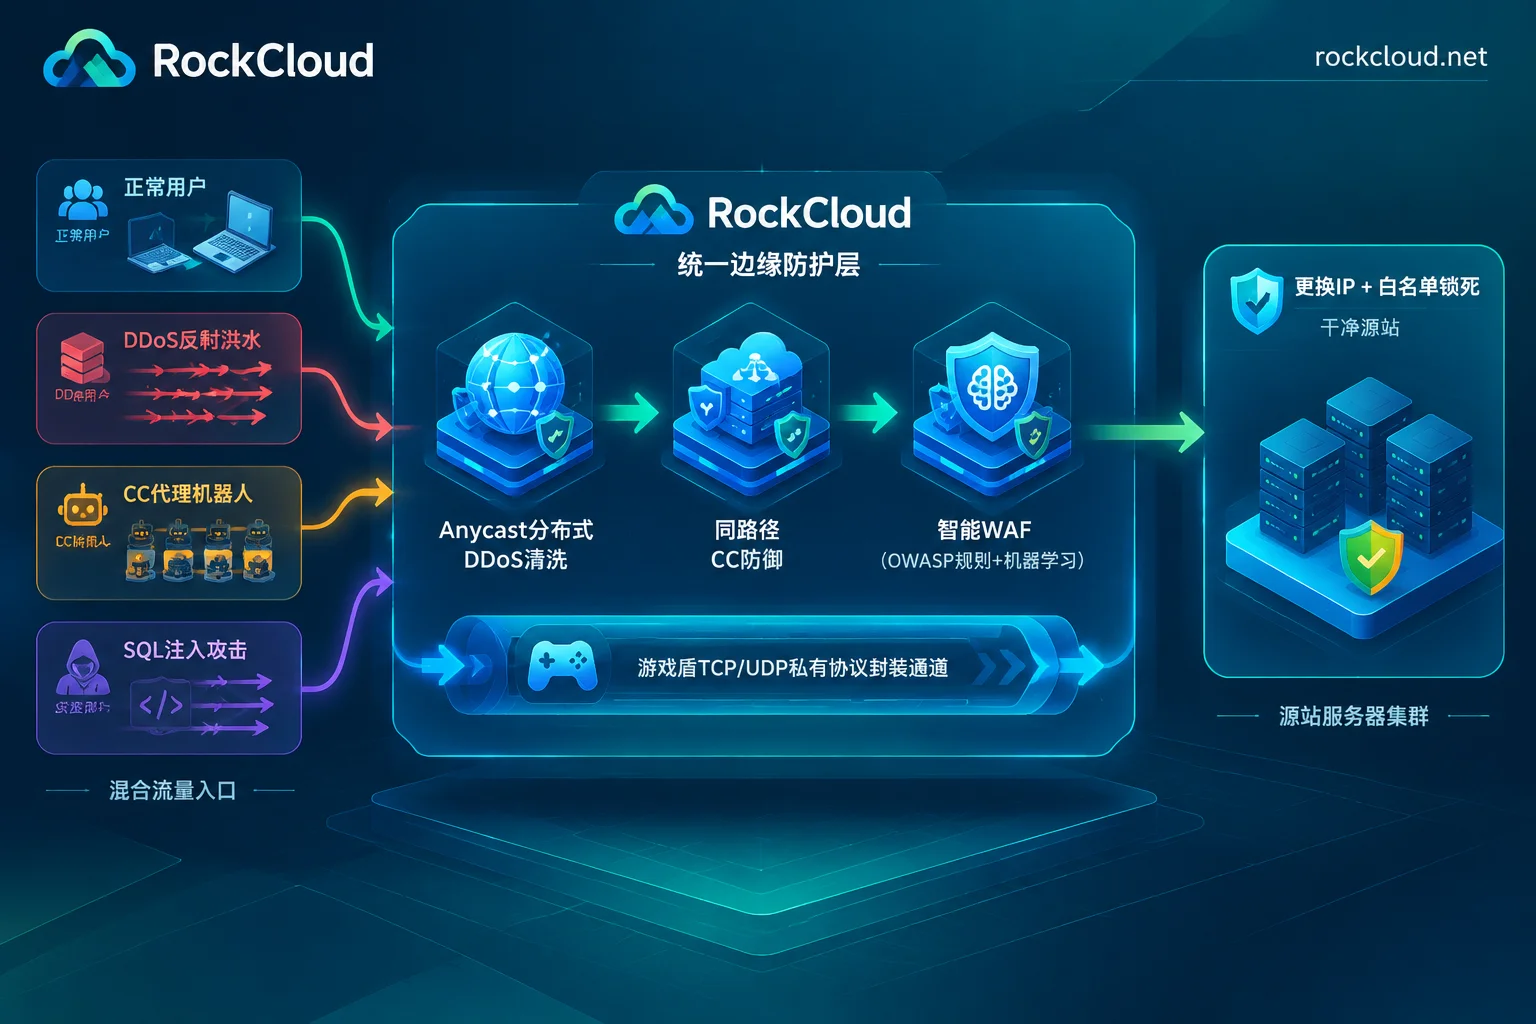
通过接入RockCloud 高防 CDN 与 DDoS/CC 防御,业务流量在日常状态下即通过全球Anycast分布式节点就近牵引(工作原理可参考《BGP Anycast清洗是怎么工作的:流量如何被就近牵引、分层清洗、回注源站》)。
- 无需迁移服务器:防护层直接挡在客户现有的源站服务器或各大国际云主机前面,源站架构无需推倒重来。
- 不改NS、平滑接入:只需在原DNS服务商处添加一条CNAME记录即可完成接入,DNS管理权留在原处,切换期间新旧链路并行,业务零中断。
- 加速与防御合一:常驻接入最怕影响平时正常用户的访问速度。RockCloud 将全球 CDN 加速与安全清洗融合在同一条请求路径上,支持HTTP/3、TLS 1.3 0-RTT与Brotli压缩;针对面向中国大陆的海外免备案业务,还可叠加电信CN2 GIA、联通AS9929、移动CMI三网直连的CN2 中国加速专线,实现“平时加速、战时秒级抗D”。
支点2:DDoS、CC与智能WAF同链路协同,拆解“复合攻击”
面对“网络层洪峰 + 应用层慢速CC + 漏洞扫描”的多向量混合攻击,防御必须在同一个边缘节点内一次完成过滤(若想了解如何快速甄别攻击类型,可参阅《如何判断网站遭遇的是DDoS还是CC攻击:四步排查与对应处置》)。
在RockCloud的防护体系中,DDoS与CC防御处于同一条请求路径,无需分开购买或多次转发。在此基础上,用户可在控制面板一键开启智能 WEB 防火墙(WAF):
- 已知威胁拦截:底层内置OWASP核心规则集,在边缘直接拦截混杂在DDoS流量中的SQL注入、XSS跨站脚本、文件包含、命令注入、恶意脚本以及自动化扫描器与机器人请求。
- 未知攻击识别:针对利用住宅代理发起、特征极具迷惑性的新型CC与新型API攻击,通过机器学习动态识别规则库尚未收录的异常恶意请求。
- 专家协助调优:在遭遇复杂勒索攻击时,自定义规则与业务接口的例外放行由RockCloud安全技术团队协助配置,避免因策略过严误杀正常支付回调或客户端API请求。
支点3:按协议分治——Web/API走高防CDN,TCP/UDP走游戏盾
攻击者不会只打80/443端口。对于包含非HTTP协议的业务(如手游、棋牌、实时语音、IM即时通讯或自定义TCP/UDP通信协议),单纯依赖Web层的高防CDN无法覆盖全端口。
合理的DDoS防御架构应当按协议拆解模块(参考《非网站业务能用高防CDN吗:先认协议,再选高防CDN、四层代理或游戏盾》):
- 网站、H5、APP接口与Web API:直接通过高防CDN接入,同时利用安全令牌与签名URL、IP与地区黑白名单、防盗链等通用安全功能收紧访问权限。
- TCP/UDP全协议与长连接业务:使用游戏盾接入。游戏盾会将非HTTP协议进行私有协议封装,经由分布式边缘节点转发并彻底隐藏源站;当某个边缘节点遭遇脉冲洪峰攻击时,系统会自动切换到高防节点,且保持玩家或客户端连接不断,彻底解决传统高防切换导致全员掉线的顽疾。
支点4:彻底隐藏并收口源站IP,杜绝“绕过清洗直打源站”
NETSCOUT在2026年的报告中特别指出,直连路径(Direct-path)攻击占比已升至观测攻击的64%。一旦源站真实IP暴露,攻击者就会绕过CDN或高防节点,直接向源站机房发起洪水攻击或“地毯式轰炸”。
接入高防只是第一步,源站收口才是决定防御下限的关键(详细排查步骤见《高防CDN接入后源站IP还会暴露吗:五条泄露途径、收口顺序与暴露后的处置》):
- 更换已暴露的源站IP:如果是在攻击进行中紧急接入,说明当前源站IP已经在攻击者的目标列表中,接入高防的同时必须同步向机房或云厂商申请更换源站IP。
- 防火墙白名单收口:在源站服务器或云安全组中配置严格的访问控制策略,只放行高防回源节点的IP段,拒绝任何来自公网其他IP的直接探测与连接请求。
- 配套云资源隔离:对于使用AWS、Azure、GCP或阿里云国际、腾讯云国际、华为云国际作为源站的团队,也可通过国际云代充服务快速开立新户或补充算力(免企业认证与繁琐实名手续,支持USDT付款),与高防CDN、游戏盾组合搭建干净的源站环境。
三、 重点高危行业的防御关注点与成本控制
不同业务形态在面对2026年高频DDoS与勒索攻击时,脆弱点各有不同。在查阅按行业看方案时,建议重点关注以下配置:
| 业务类型 | 2026年典型攻击威胁 | 核心防御与架构建议 |
|---|---|---|
| 支付、金融与Web3 | DDoS勒索信威胁、高并发刷单接口、混合WAF漏洞探测 | 启用高防CDN+智能WAF;严格配置API路径速率限制与地区黑白名单;开启Telegram实时数据推送监控异常峰值。 |
| AI服务与WEB API | 住宅代理高频调用耗尽GPU算力、慢速CC占满连接池 | 结合签名URL/安全令牌鉴权;利用机器学习WAF过滤非人类请求;源站仅对回源节点开放端口。 |
| 棋牌、手游与IM | 分钟级UDP脉冲打掉线、模拟真实玩家协议连接耗尽资源 | 登录/更新/大厅HTTP接口走高防CDN;核心对战与长连接走游戏盾私有协议封装,实现切节点不断连。 |
| 在线直播与短视频 | 赛事/大促期间Tbps级洪峰、恶意盗刷CDN流量制造天价账单 | 采用视频 CDN配合安全令牌、IP封锁与Multi-DRM防盗播;选择不限流量的固定峰值计费模式。 |
| 跨境电商与出海门户 | 多地区并发CC攻击、部分地区运营商屏蔽或DNS污染 | 高防CDN叠加屏蔽污染恢复(DNS污染清洗、微信/QQ及地区运营商拦截不换域名恢复)。 |
算清防御的经济账:拒绝按量弹性陷阱
在攻击常态化的今天,DDoS防御的成本可预测性与防御上限同样重要。如果选型不当(可参考选型对比:与阿里云、Cloudflare、AWS、传统高防服务器对比),高昂的流量账单或独立叠加的WAF费用会让企业不堪重负。
在RockCloud 套餐计费体系中,我们采用了更适合高风险业务的透明机制:
- 按月固定峰值计费,不限流量与请求次数:无论应用层CC持续24小时还是数周,无论产生多少亿次恶意HTTP请求,都不会产生按量计费的超额流量账单。
- 全功能包含,不拆卖安全能力:加速与防御在同一套餐内,DDoS防御、CC防御、智能WAF、免费全自动SSL证书全部包含在内,无需为防御模块额外付费。
- 灵活商务与免费测试:支持合同报价及USDT或美元付款;在正式采购前,可联系客服确定业务规格并申请免费测试。
四、 正在遭遇DDoS攻击?四步紧急止血清单
如果你的网站、API或游戏服务器此时此刻正在遭受DDoS或CC攻击,出现大面积超时、丢包或源站IP被黑洞,请立即按以下顺序处置:
- 不要只在源站硬扛:单台服务器或普通云主机的内核调优(如修改sysctl参数、用iptables封IP)在百Gbps洪峰和分布式代理面前毫无作用,必须第一时间引入边缘清洗层。
- 通过CNAME快速牵引Web/API流量:保持原DNS服务商不变,将受攻击域名的解析记录修改为高防CDN分配的CNAME地址,快速将流量牵引至Anycast清洗中心。
- 同步更换源站IP并锁死安全组:联系主机商更换已暴露的源站公网IP,并在源站防火墙中设置仅允许高防回源节点IP访问,彻底切断攻击者的直连路径。
- 呼叫专业安全响应团队介入:面对多向量混合攻击或勒索攻击,直接通过联系我们(「安全响应」通道专为攻击应急设立)或官方 Telegram(@rockclouds)联系RockCloud安全工程师,协助进行紧急接入、换IP收口以及针对性WAF清洗规则定制,最快速度恢复业务在线。


评论(0)