高防CDN能防CC攻击,但要满足两个前提:边缘节点具备七层清洗能力,源站只能经由CDN访问。本文说明高防CDN拦截CC的四种手段,列出源站IP暴露、动态接口穿透、挑战方式误伤和非HTTP业务四类常见失效情况,并给出接入后的自查顺序和选型时要问清的问题。
从部署方式、DDoS/CC承载、运维、成本结构和合规控制五个方面,对比云WAF与硬件WAF的差异。文章说明两者各自适合的业务场景、混合部署需要注意的问题,以及采购前应核对的条件,帮助网站、游戏、API和支付业务负责人判断该选哪一种。
2026年AI脚本配合住宅代理,让CC攻击更像真人访问;超大流量攻击也多在几分钟内结束,人工处置往往来不及。本文说明新型攻击在日志里有哪些迹象,正在被打时按什么顺序止血,以及选型时如何看网络层清洗、应用层WAF、私有协议封装和计费方式。
大模型API被盗刷时,按IP限RPS往往拦不住,因为成本压在Token和推理时长上。本文给出第一小时的止血顺序(轮换密钥、设消费硬上限、边缘按路径限频、隐藏源站),说明限流必须覆盖的四个量(频次、并发、上下文长度与max_tokens、TPM),以及网关层的复合键限流、429响应与日消费熔断配置方法。
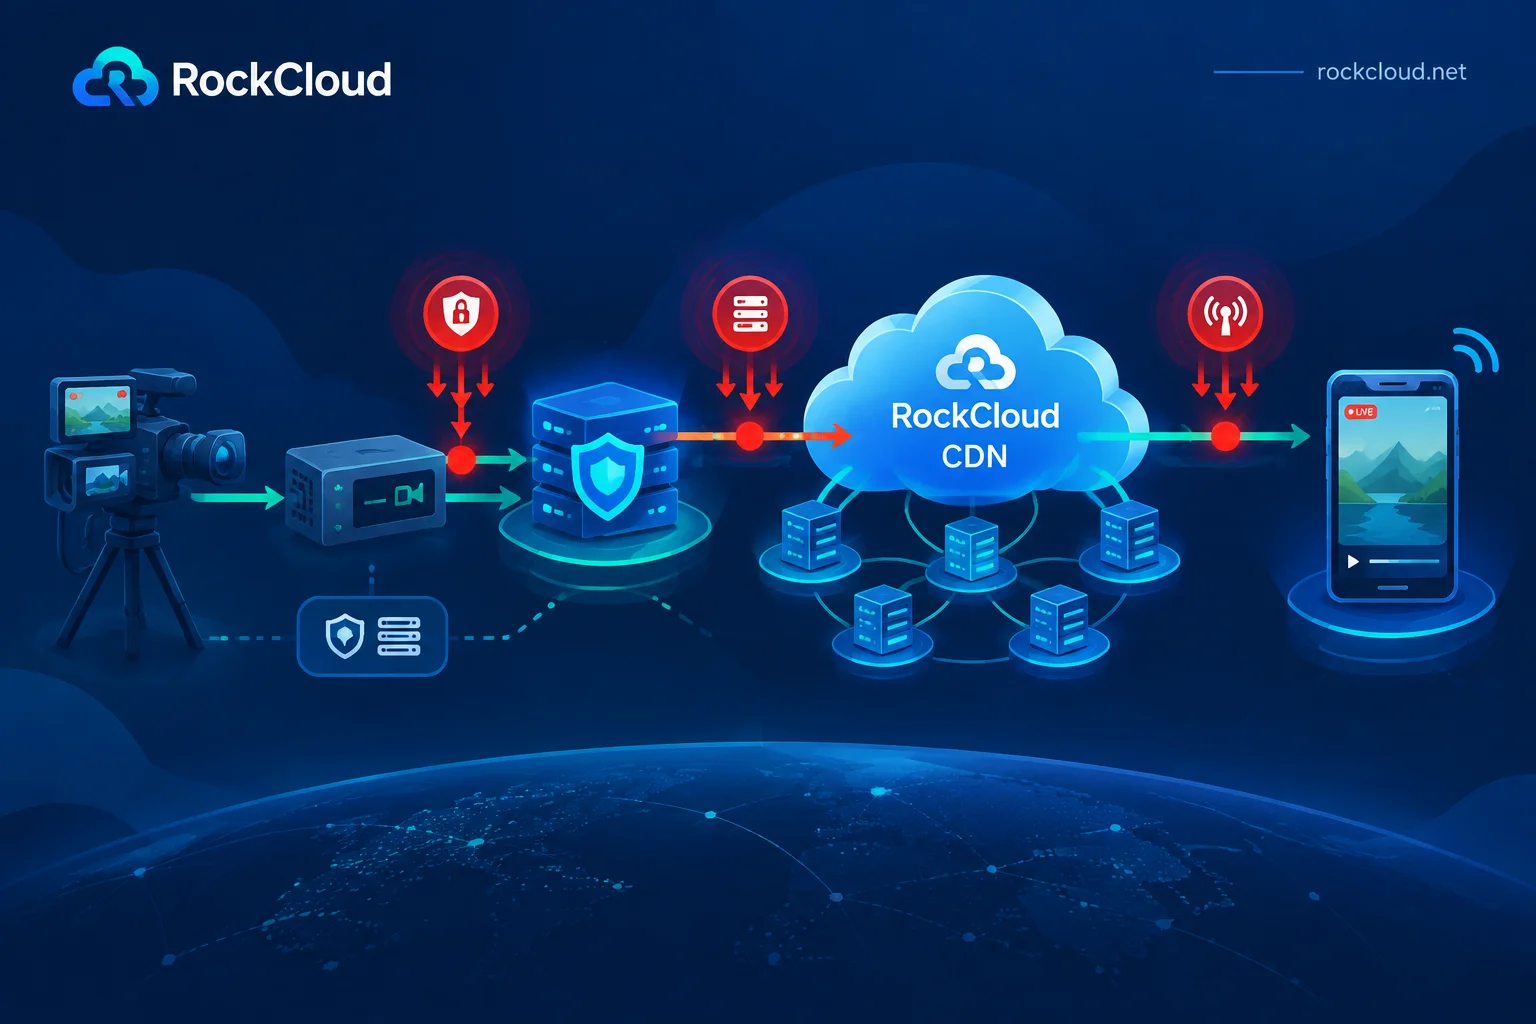
直播卡顿、频繁断流时,先用十分钟分清是信令鉴权接口被刷、播放侧穿透回源打满源站,还是推流端口被空连接耗尽,再按对应层级做限流、缓存收敛和端口收口。文章给出可直接照做的排查顺序、各层处置动作、源站隐藏的正确先后,以及事后架构加固要点。
0 条留言
 RockCloud-基石云安全-官方博客