只是一个默认分类

Layer 7 DDoS 攻击威胁解析:2026 年企业应用层安全防护实践指南

Layer 7 DDoS(应用层 DDoS)攻击已成为当代企业网络安全面临的最严峻威胁之一 [1]。与传统聚焦于网络吞吐量与通道占用(如 SYN Flood 或 UDP 放大攻击)的 L3/L4 脉冲攻击不同,Layer 7 DDoS 攻击精准瞄准 OSI 模型的应用层协议(主要是 HTTP、HTTPS 以及 API 接口) [1, 3]。攻击者通过伪...
2026 DDoS攻击趋势解读:企业如何构建敏捷的高防与流量清洗体系

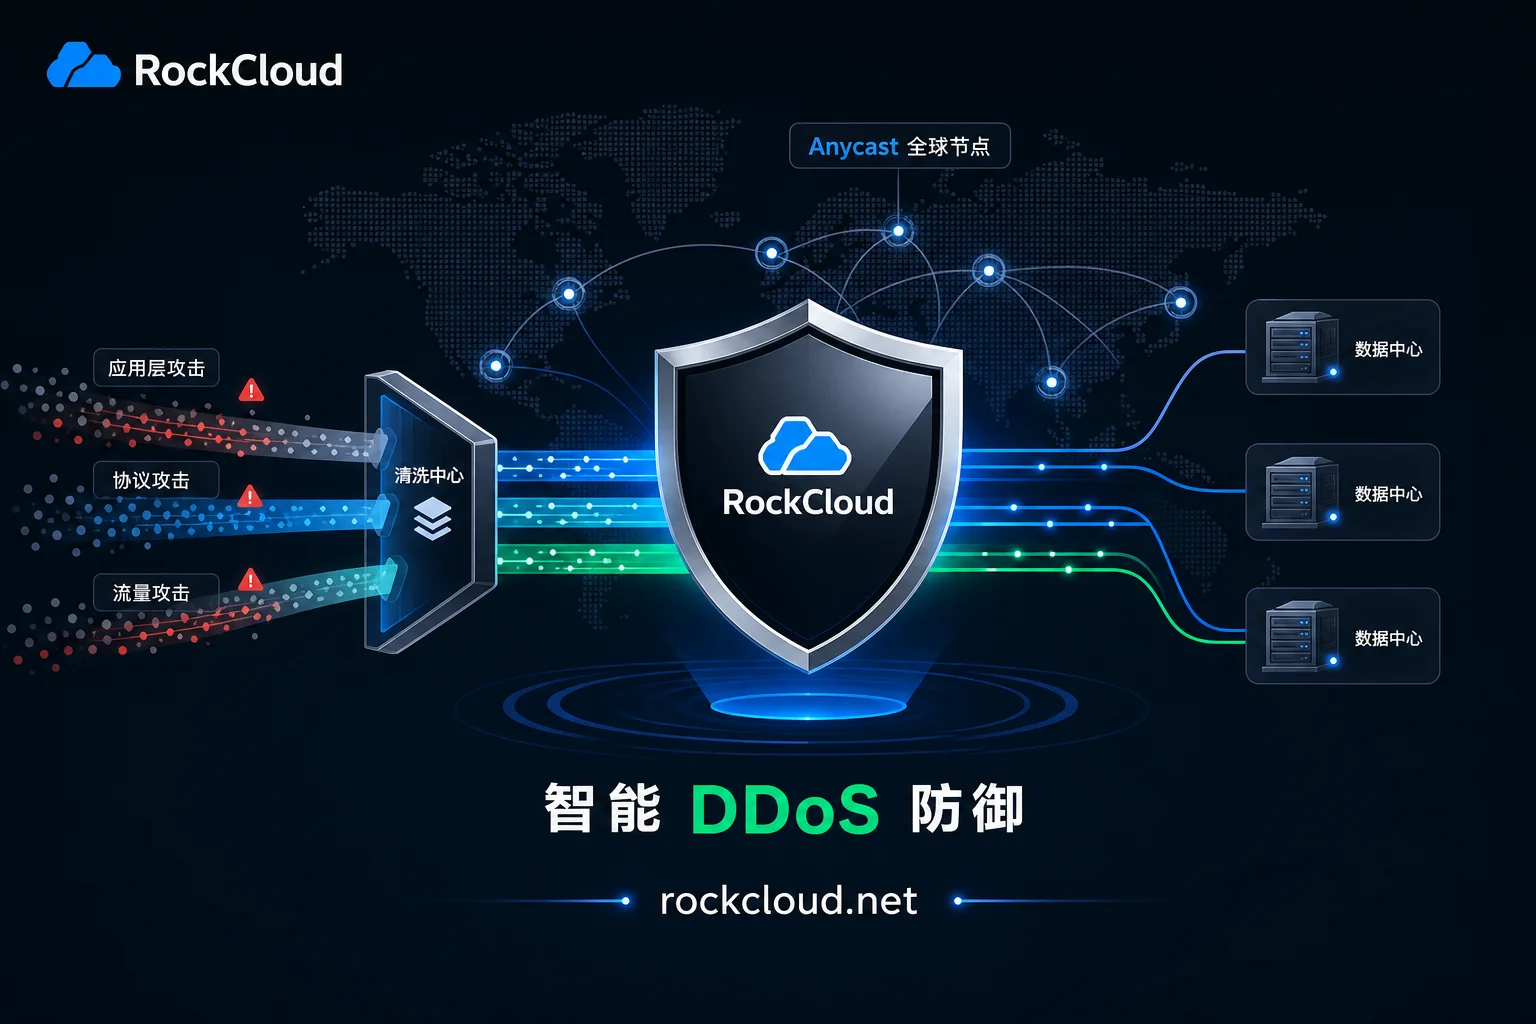
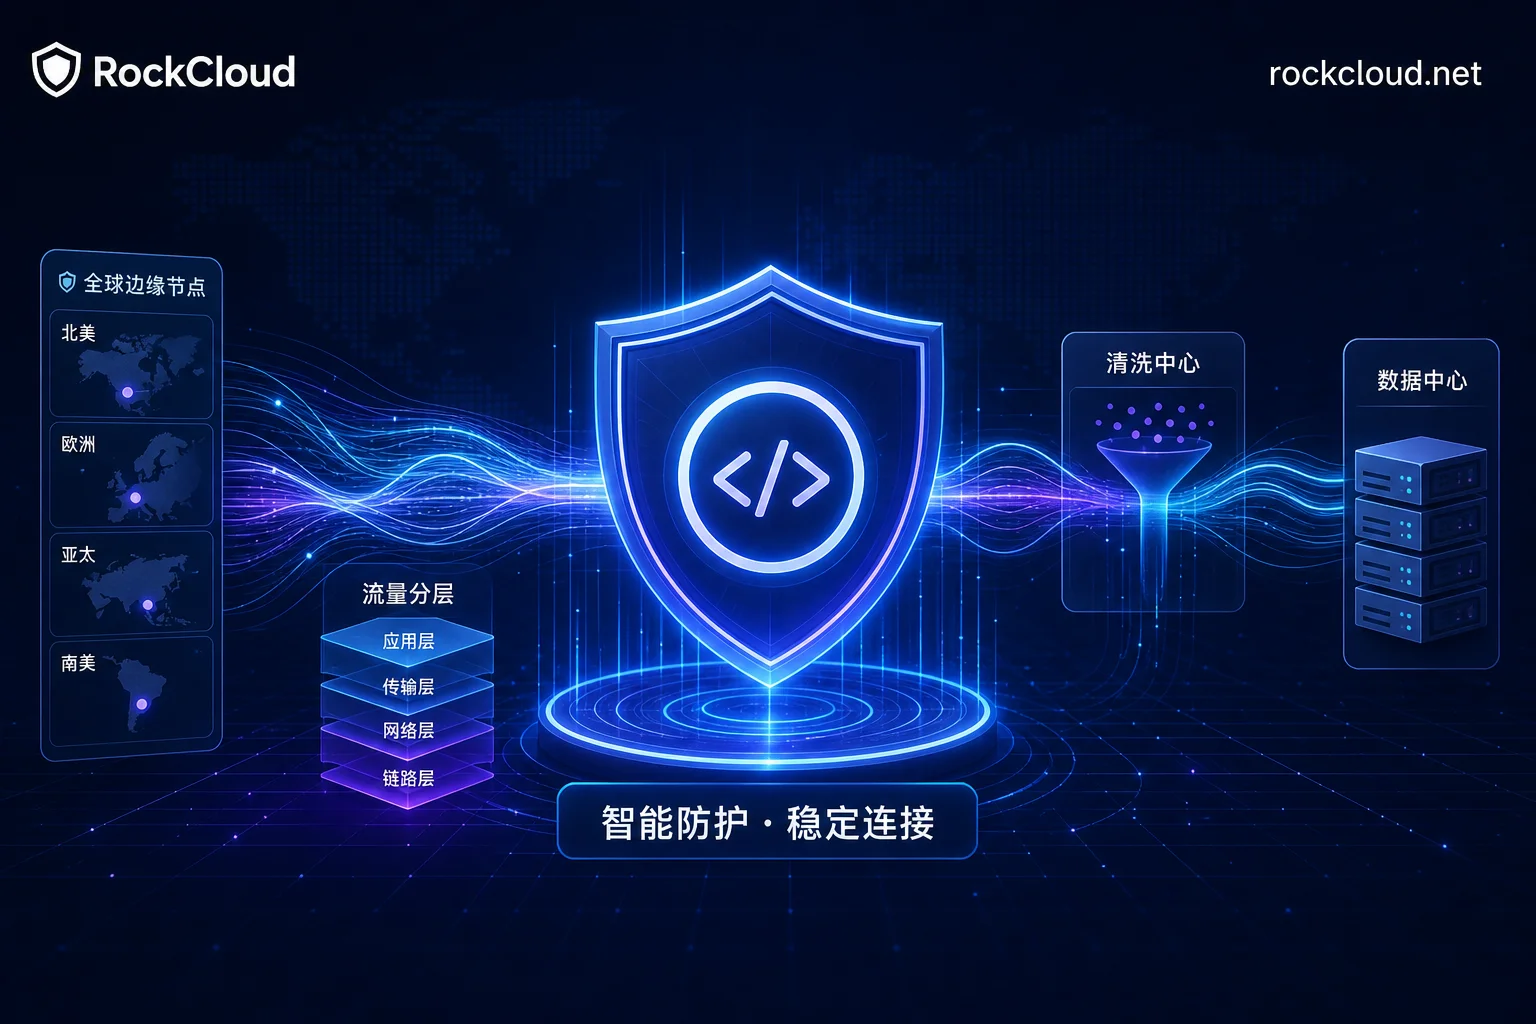
在企业数字化转型与全球化业务拓展的背景下,分布式拒绝服务(DDoS)攻击依然是破坏业务连续性的主要威胁之一。根据 Cloudflare 发布的《2026 Cloudflare Security Signals Report》以及 Radware《2026 Global Threat Analysis Report》的最新数据,全球 DDoS 攻击正呈现...

从Zayo 2026报告看WebSocket安全:短时攻击如何逼出长连接防护新打法

Zayo 2026年3月发布的《2026 Cybersecurity Trends》报告给所有依赖实时通信的团队提了个醒:DDoS攻击中位持续时间已从39分钟缩短到20分钟,近90%的攻击在10分钟内结束,平均攻击规模增长70%达到3.6Gbps。攻击者不满足于传统的流量轰炸,开始把WebSocket协议操纵和地毯式轰炸结合使用。这意味着,留给人工响应...

应用层攻击防护实战指南:面对拟真 Bot 与 API 暴增,企业如何重构 L7 防御体系?

在网络安全攻防持续演进的背景下,应用层攻击防护(Layer 7 Defense)正面临前所未有的考验。传统的 Layer 3/4 流量清洗技术能够有效阻断 Syn Flood、UDP 放大等网路层巨量轰炸,但面对伪装成合法用户 HTTP/HTTPS 请求的应用层攻击(HTTP Flood、CC 攻击、API 流量滥用)时,往往显得鞭长莫及。权威机构 R...

31.4 Tbps 攻击峰值下的企业僵尸网络攻击防护:从封 IP 到边缘清洗与自动化处置

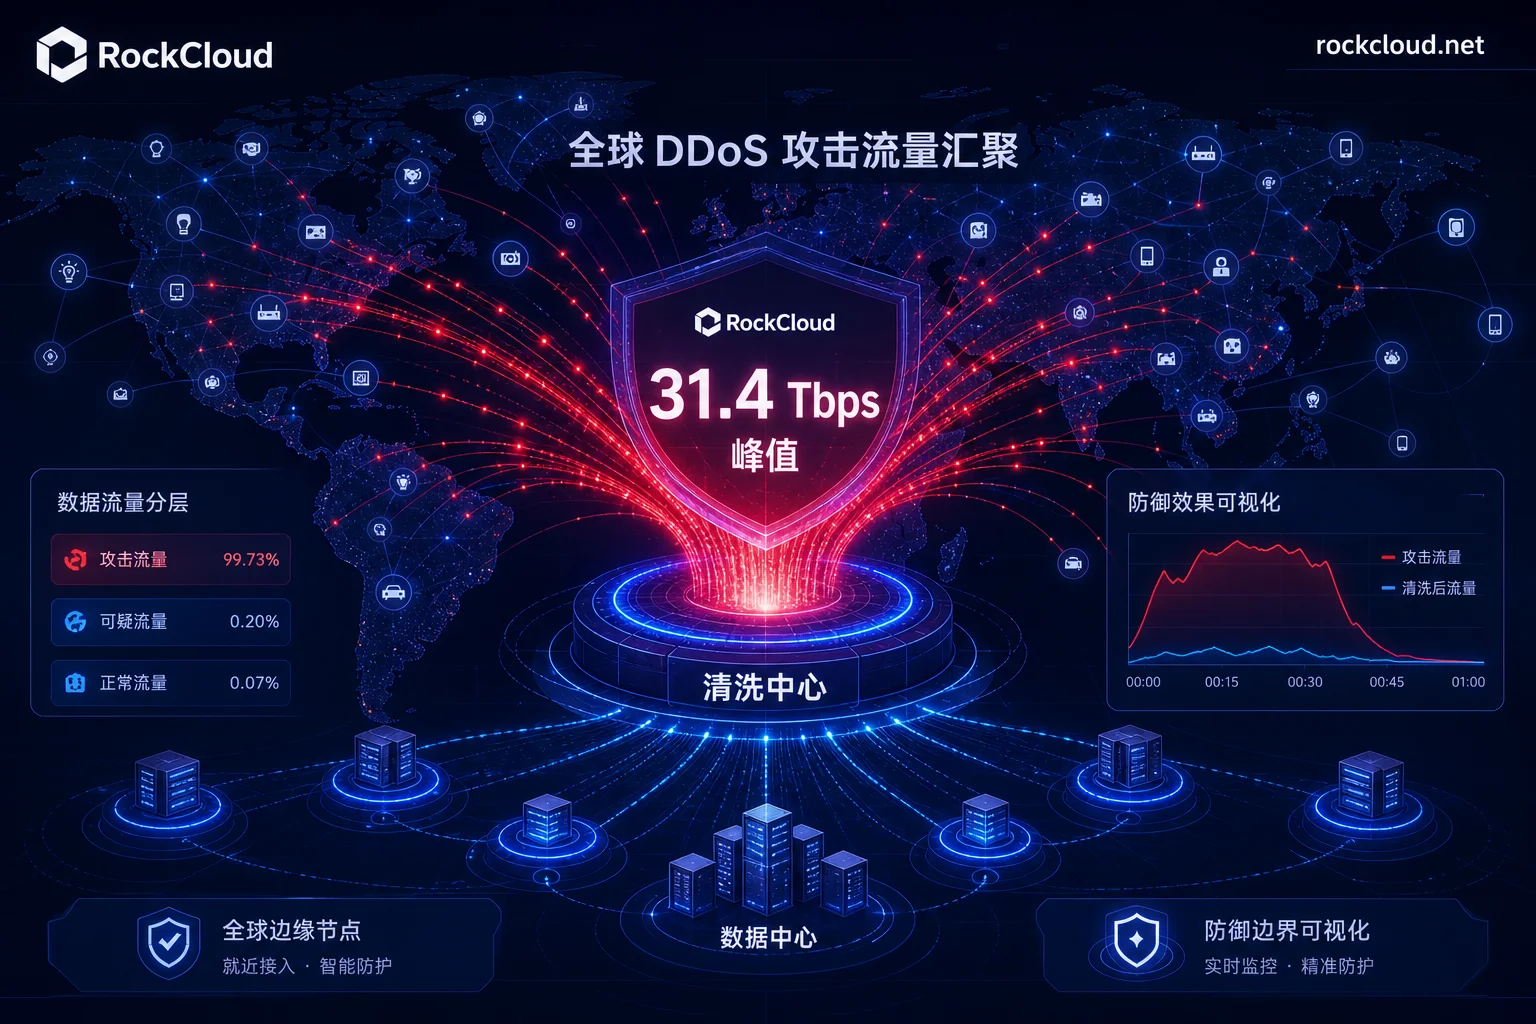
开篇:31.4 Tbps 峰值背后,真正变化的是攻击源结构据 Cloudflare 与 NETSCOUT 2026 年公开威胁报告,全球 DDoS 攻击峰值已刷新到 30—31.4 Tbps,由 100 万至 400 万台 IoT/Android TV 设备组成的 Aisuru-Kimwolf 等僵尸网络发起。面对这样的攻击量级,企业僵尸网络攻击防护的...