高防IP和高防CDN可以同时使用,常见做法是串联纵深或按协议分流。本文说明两种架构分别适合什么业务,串联时怎样配置白名单和真实IP透传,叠加后延迟、排障和费用会增加多少复杂度,以及普通Web业务什么时候用一层一体化方案就够了。
2026年AI脚本配合住宅代理,让CC攻击更像真人访问;超大流量攻击也多在几分钟内结束,人工处置往往来不及。本文说明新型攻击在日志里有哪些迹象,正在被打时按什么顺序止血,以及选型时如何看网络层清洗、应用层WAF、私有协议封装和计费方式。
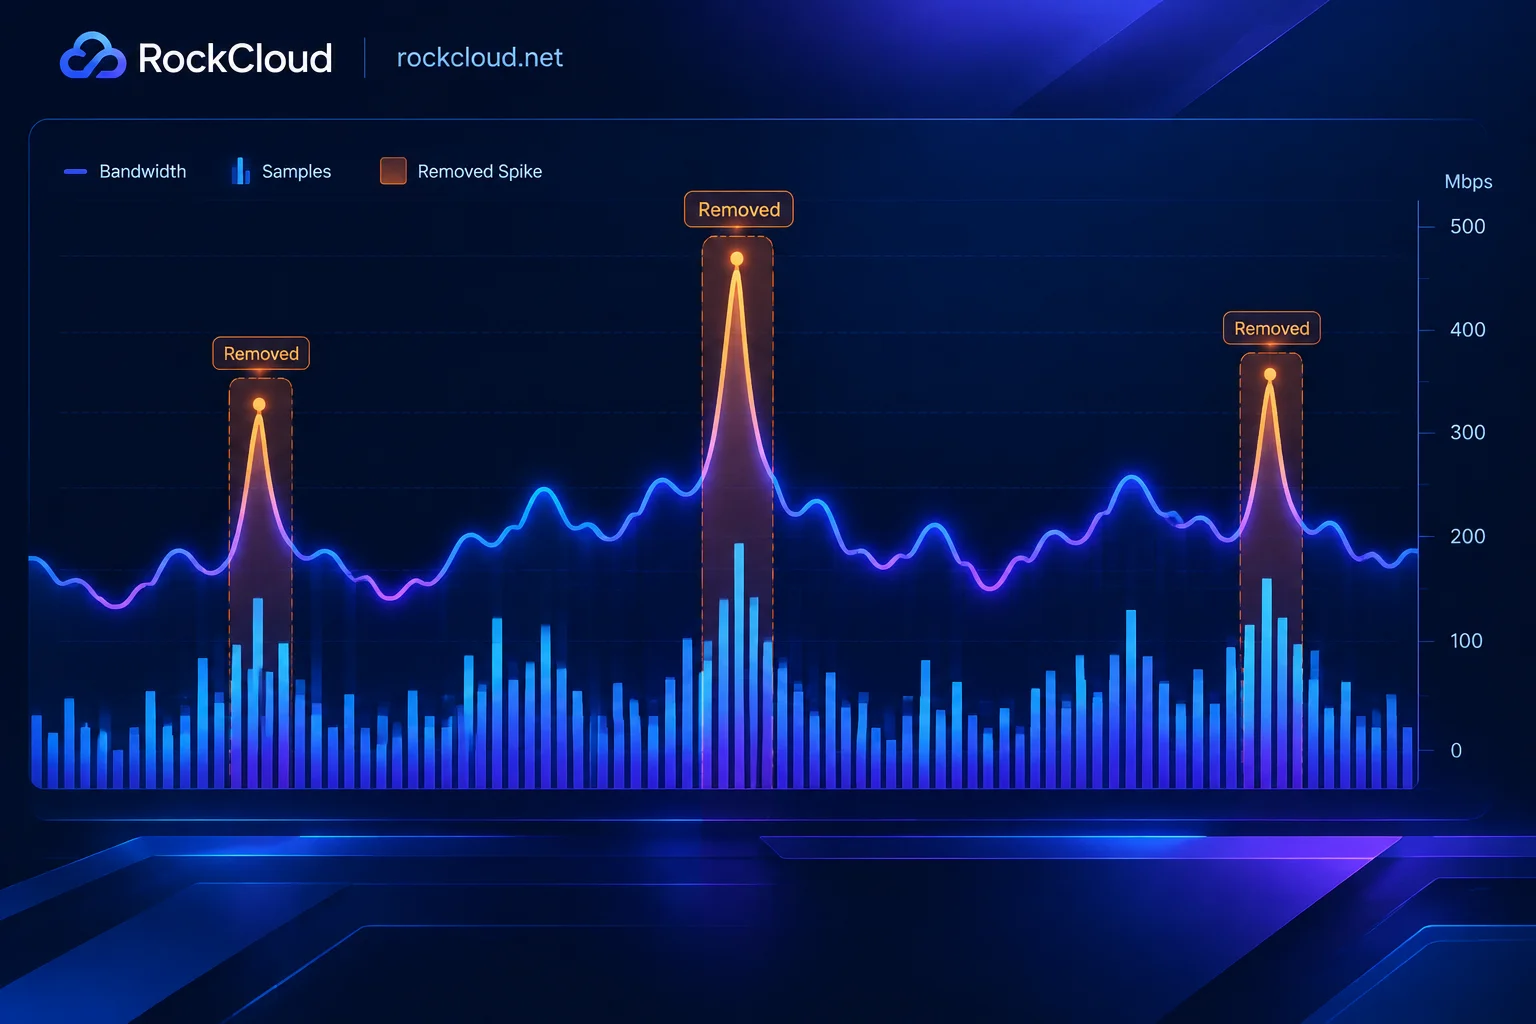
峰值计费算的是带宽不是流量。本文讲清5分钟采样点怎么来、日峰值/月95/日峰取月均/固定峰值包月四种算法的公式与差别,怎么从现有流量反推需要买多少Mbps,以及签合同前必须问清的超额处理、统计口径和协议开销问题。
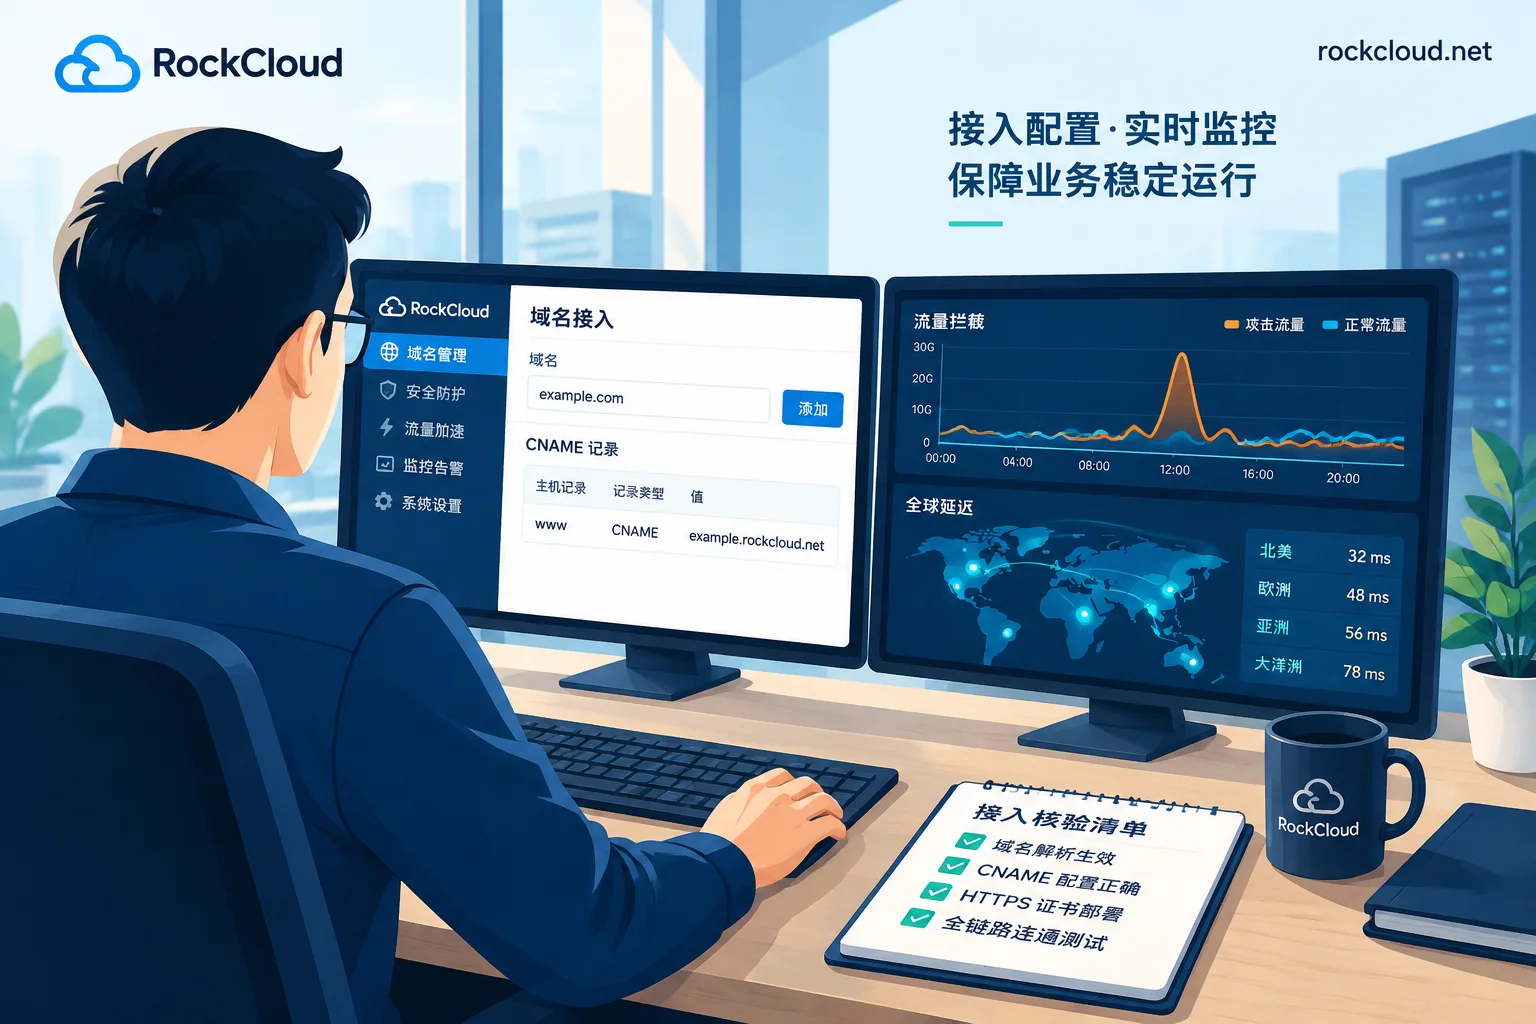
申请高防CDN免费测试,难点不在填表,而在于把业务信息说清楚、按正确顺序接入、并在测试窗口内核验该核验的东西。本文按应急接入和采购PoC两种处境,给出申请前要准备的材料、从提申请到改CNAME的动作顺序、测试期要验证的可用性与误杀、源站隐藏是否真的成立,以及转正前必须确认的计费口径。
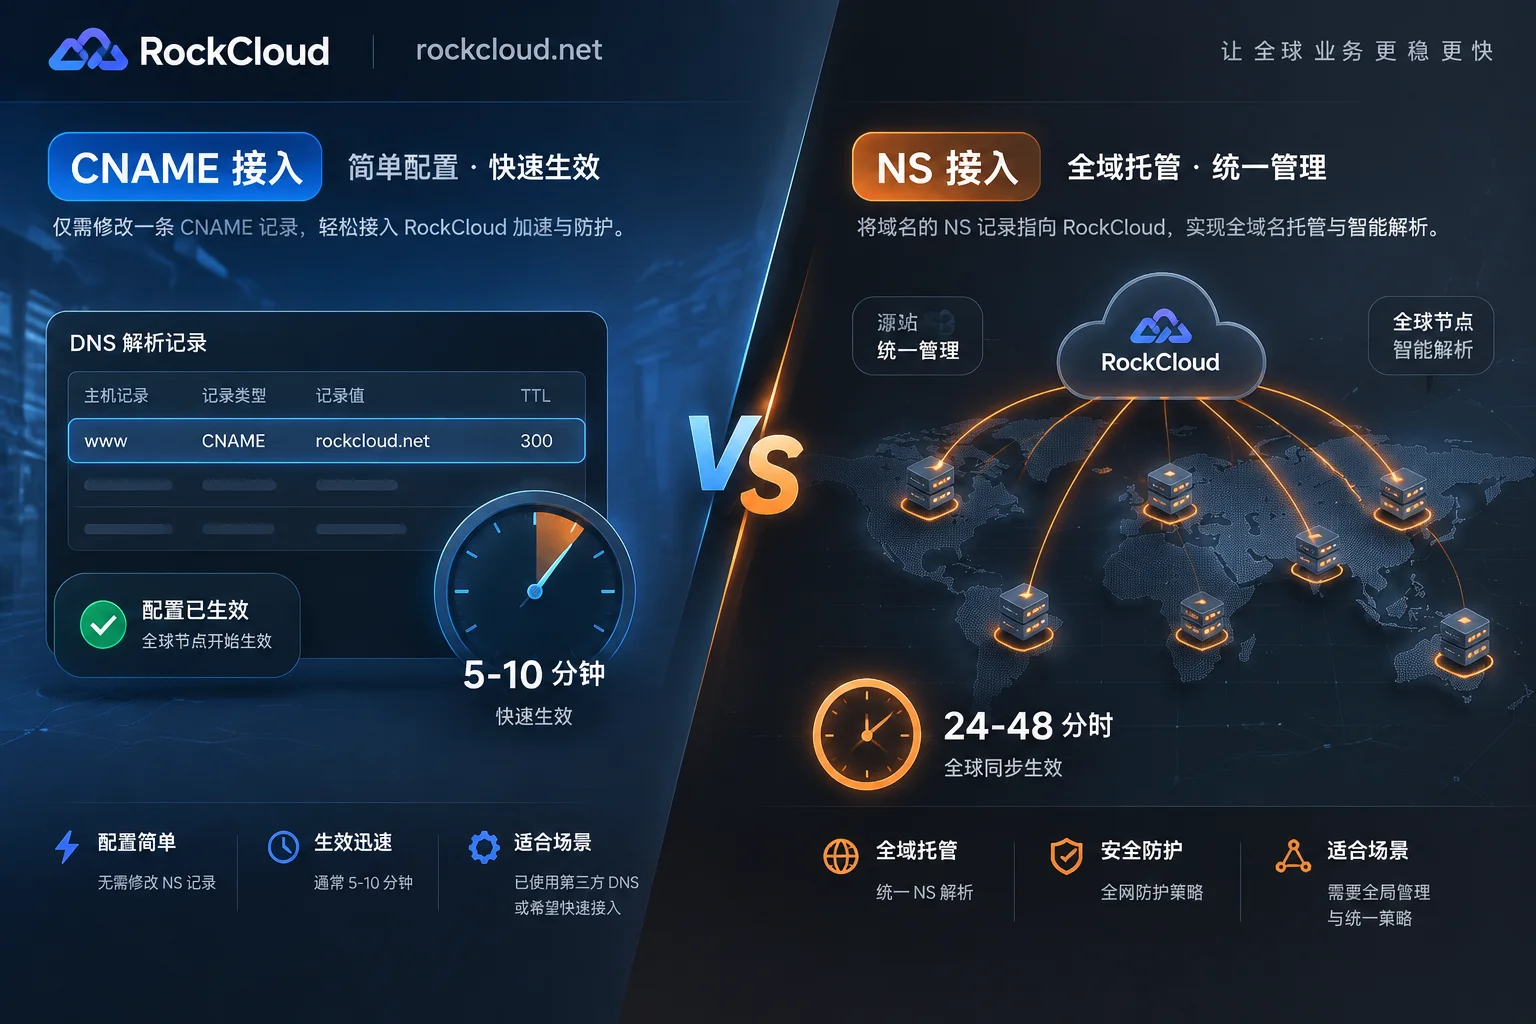
接入高防CDN并非必须修改NS记录。主流服务商同时支持CNAME接入与NS全托管接入。应急防击或复杂DNS架构业务首选CNAME接入,分钟级生效且易于回退;仅在需要全域名权威DNS防护、根域名无ALIAS支持或要统一托管全部子域时,才考虑改NS接入。本文给出两种方式的生效速度、防护边界差异及选型判据。
0 条留言
 RockCloud-基石云安全-官方博客