2026年全球自动化Bot流量占比已突破53%,伪装成合法AI爬虫的恶意脚本、分布式数据抓取与无休止的接口扫描,不仅窃取业务资产,更通过高频请求引爆按量计费账单。本文拆解新一代Bot管理痛点,探讨如何利用RockCloud边缘智能WAF、不限请求计费模型与专家协同机制构建低误杀防线。
现在的CC攻击越来越倾向于利用海量住宅代理发起低频慢速请求,精准打击API、登录、搜索和AI推理等高消耗动态接口。本文解析传统静态限流与弹窗验证在API场景下失效的原因,并结合高防CDN、机器学习WAF、安全令牌与不限请求次数计费模式,提供一套兼顾防刷与业务连续性的CC防御方案。
2026年恶意Bot流量增速已达人类流量的9倍以上,且攻击重心正从公开页面抓取全面渗透至登录、购物车与支付等核心业务链路。本文结合最新行业安全报告,拆解传统静态防爬规则为何失效,并分享如何通过高防CDN、智能WAF机器学习与安全团队定制规则落地高效的Bot管理架构。
大模型API被盗刷时,按IP限RPS往往拦不住,因为成本压在Token和推理时长上。本文给出第一小时的止血顺序(轮换密钥、设消费硬上限、边缘按路径限频、隐藏源站),说明限流必须覆盖的四个量(频次、并发、上下文长度与max_tokens、TPM),以及网关层的复合键限流、429响应与日消费熔断配置方法。
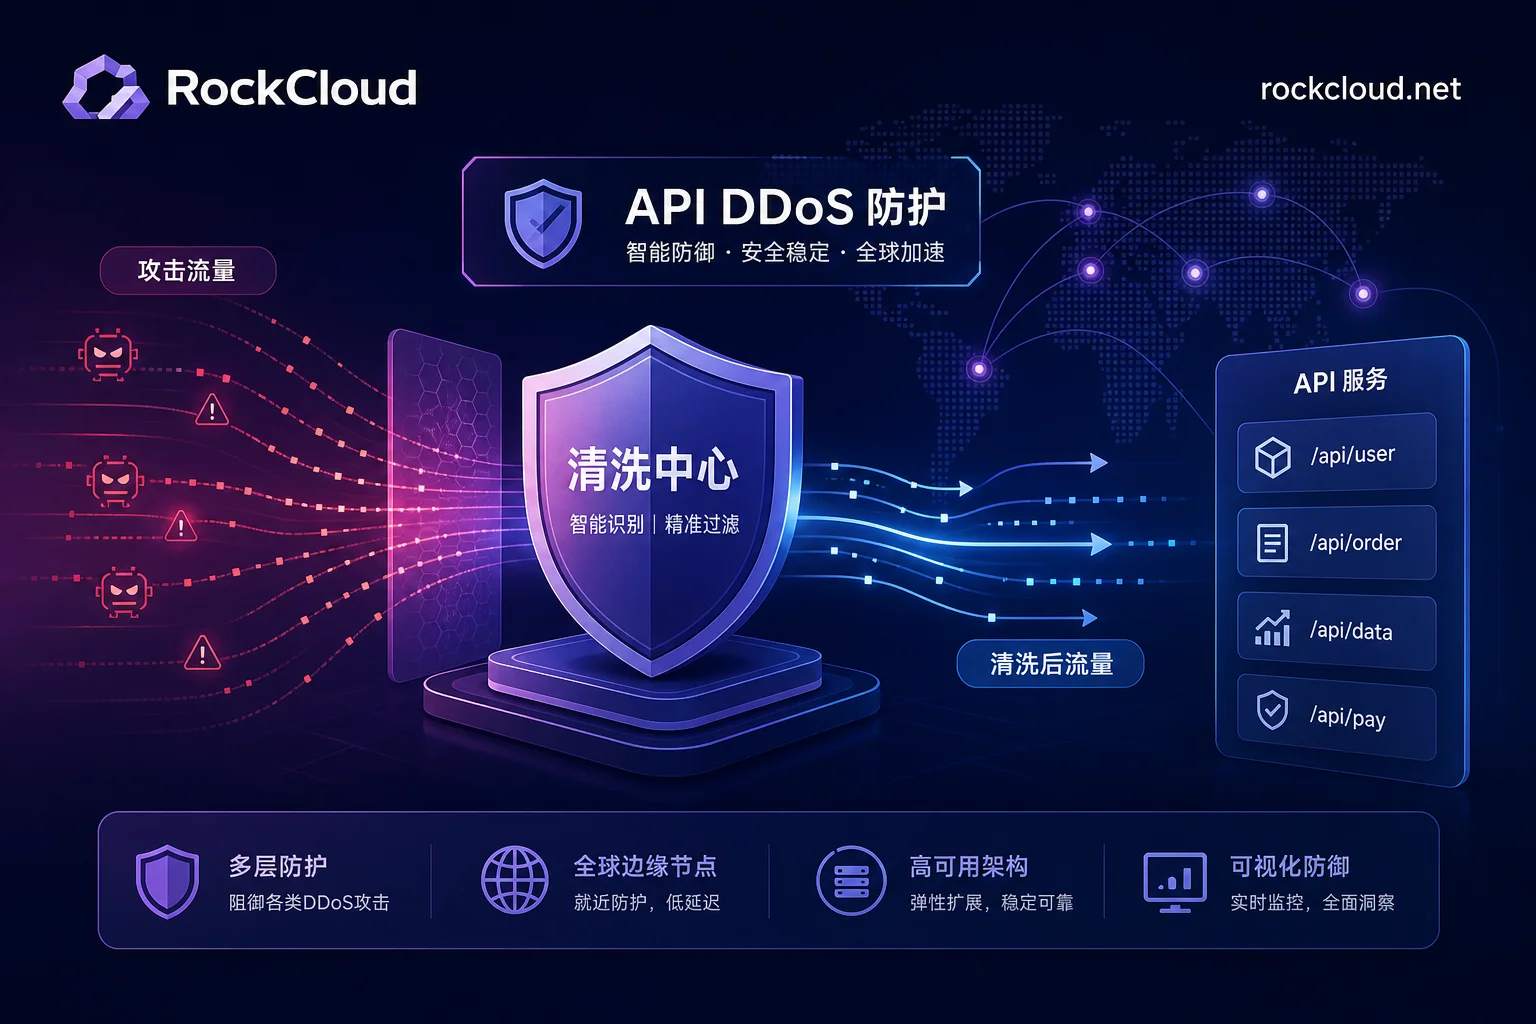
在微服务架构、移动端App及AI应用全面爆发的今天,API已经从后台数据通道变成了企业对外服务的核心入口。然而,传统的网络层(L3/L4)防御手段在面对针对API的应用层(L7)DDoS攻击时常常显得捉襟见肘。构建高效的API DDoS防护体系,关键在于建立“边缘清洗 + 业务逻辑校验 + 动态速率控制”的分层防御机制,既防止恶意流量压垮后端数据库与微...
 RockCloud-基石云安全-官方博客