香港CN2高防更适合同时满足三个条件的业务:主要用户在中国大陆、对延迟和丢包敏感、容易被DDoS或CC攻击。本文说明游戏、金融与支付API、出海独立站三类场景的选型重点,分析带宽成本高和超量攻击后线路切换两个限制,并给出单机、前置高防CDN和游戏盾三种架构,以及采购前要确认的问题。
2026年AI脚本配合住宅代理,让CC攻击更像真人访问;超大流量攻击也多在几分钟内结束,人工处置往往来不及。本文说明新型攻击在日志里有哪些迹象,正在被打时按什么顺序止血,以及选型时如何看网络层清洗、应用层WAF、私有协议封装和计费方式。
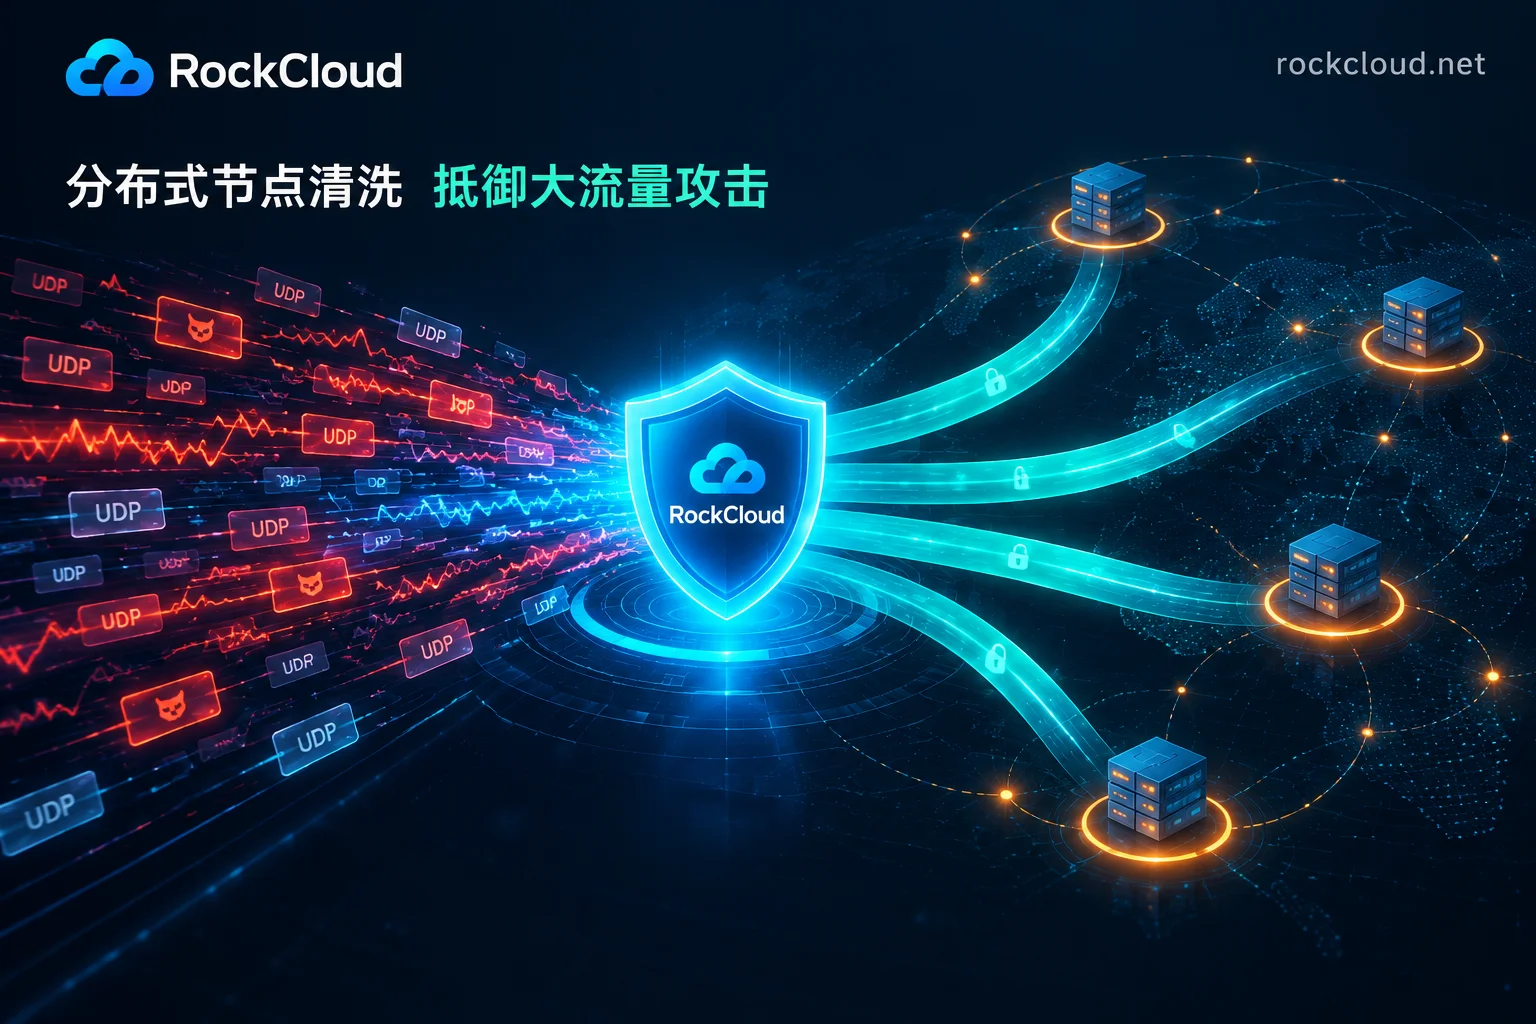
常规Web CDN无法代理UDP流量,少数四层CDN虽可反向代理UDP但存在延迟敏感与套餐门槛限制。UDP对战服务器遭DDoS攻击的主流选型是游戏盾(SDK封装+隐藏源站+毫秒级调度)或四层高防IP(全端口清洗但无协议加密),选择取决于客户端能否集成SDK与对延迟的容忍度。
源站IP一旦暴露,攻击会绕过外层防护直打服务器,甚至被机房黑洞。本文按运维实际动手顺序给出处置:先用安全组白名单收口止血,再把客户端硬编码、DNS历史、外联回调等泄露途径封死,然后更换公网IP并把核心节点移入私网,最后按长连接与Web两条通道分别接入游戏盾和高防反代,并给出一套换完必须做的验证动作。
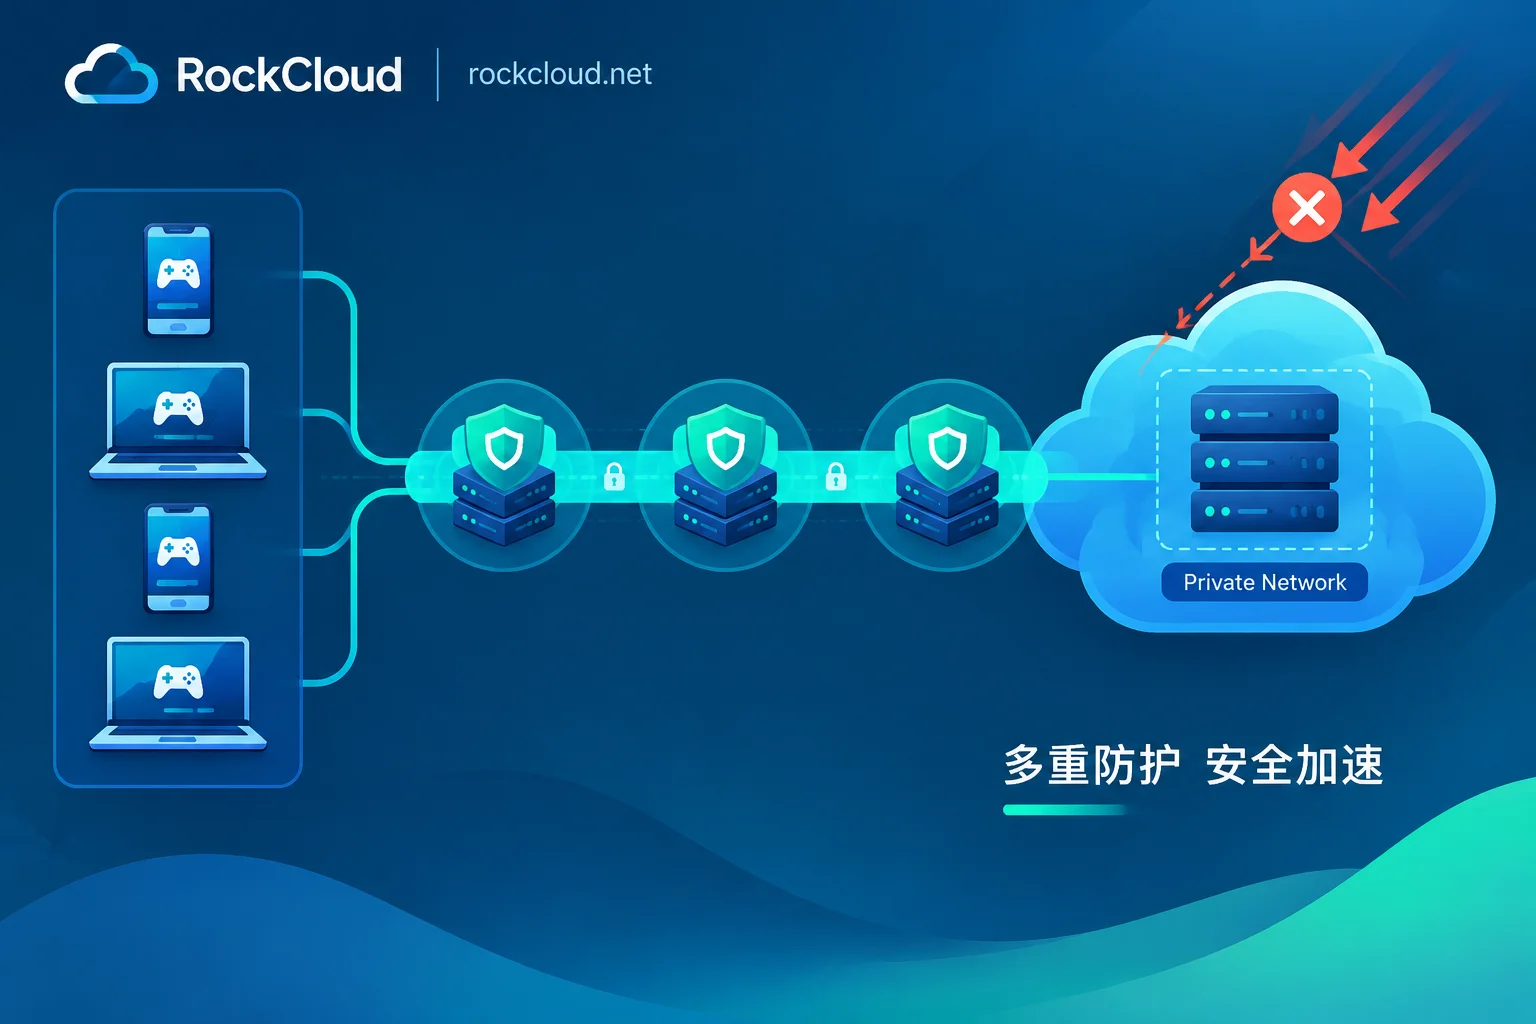
游戏盾和高防CDN的选型取决于业务协议层级、客户端形态、防御深度需求和源站暴露风险。HTTP/HTTPS的Web业务用高防CDN通过DNS修改即可接入,获得边缘缓存和通用DDoS/CC防护;TCP/UDP长连接及私有协议的原生游戏需要游戏盾,通过客户端SDK集成实现设备指纹、双向鉴权和协议加密,彻底阻断游戏业务逻辑层攻击。多数游戏采用混合部署:官网和更新服用CDN,核心战斗服用游戏盾。
0 条留言
 RockCloud-基石云安全-官方博客