香港CN2服务器被DDoS打断后的恢复顺序:先判断是否进了黑洞,再决定等解封还是换IP,然后按业务协议接入高防,在源站只放行回源网段,最后检查IP泄露途径并验收。文中给出防火墙配置示例和各步骤的注意事项。
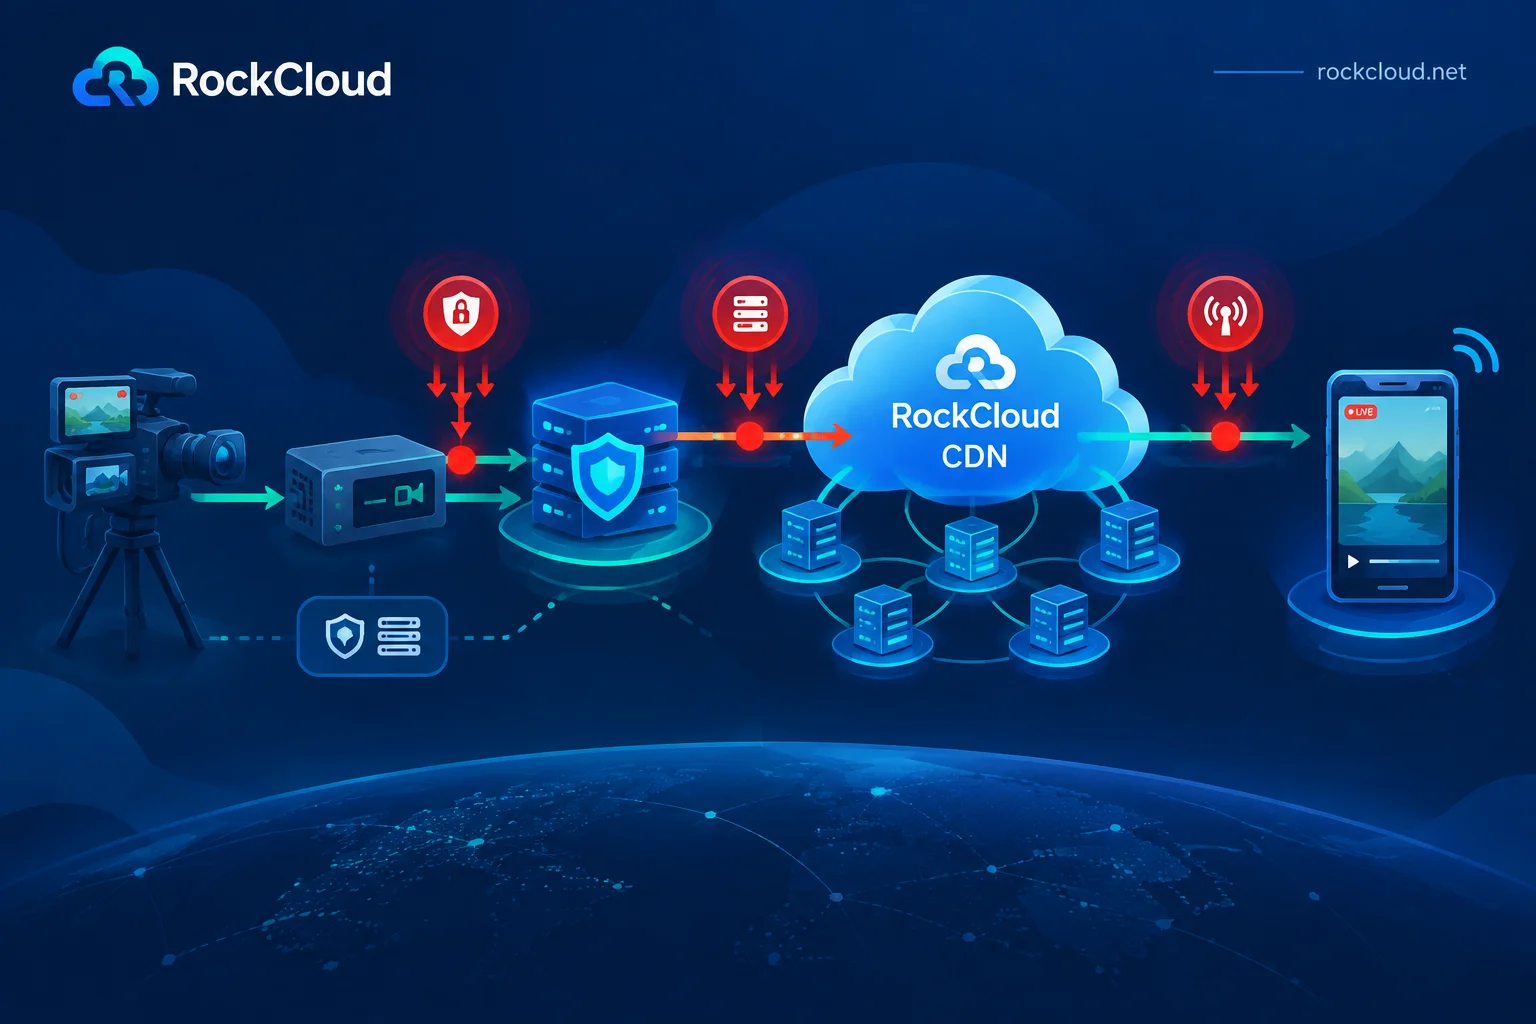
直播卡顿、频繁断流时,先用十分钟分清是信令鉴权接口被刷、播放侧穿透回源打满源站,还是推流端口被空连接耗尽,再按对应层级做限流、缓存收敛和端口收口。文章给出可直接照做的排查顺序、各层处置动作、源站隐藏的正确先后,以及事后架构加固要点。
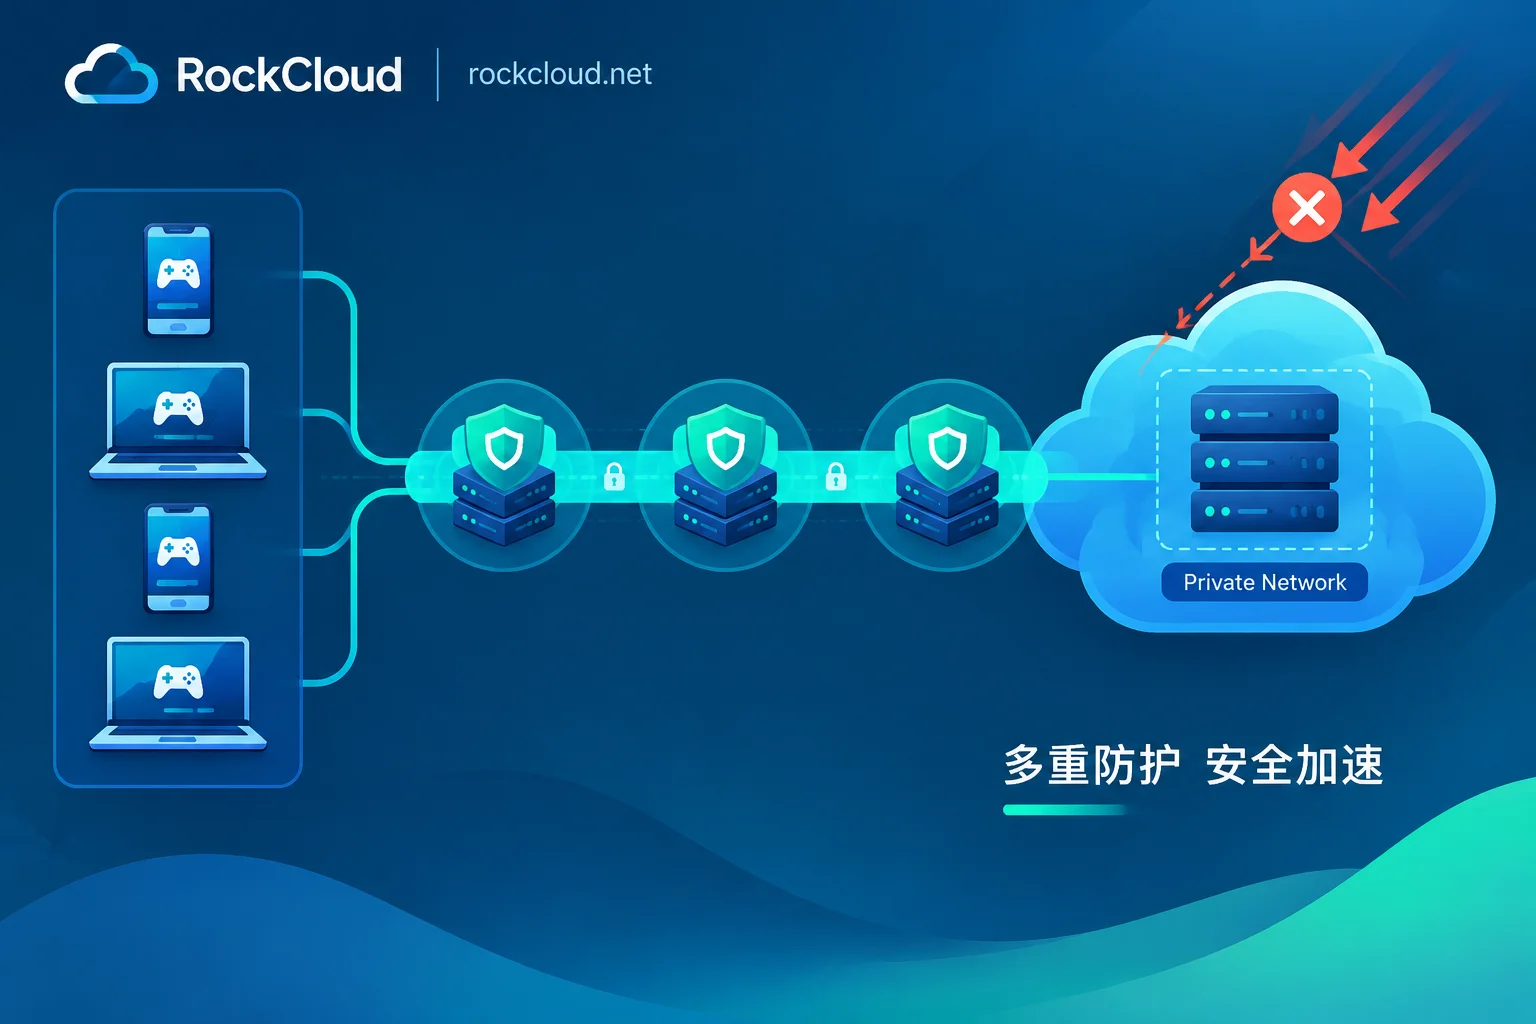
源站IP一旦暴露,攻击会绕过外层防护直打服务器,甚至被机房黑洞。本文按运维实际动手顺序给出处置:先用安全组白名单收口止血,再把客户端硬编码、DNS历史、外联回调等泄露途径封死,然后更换公网IP并把核心节点移入私网,最后按长连接与Web两条通道分别接入游戏盾和高防反代,并给出一套换完必须做的验证动作。
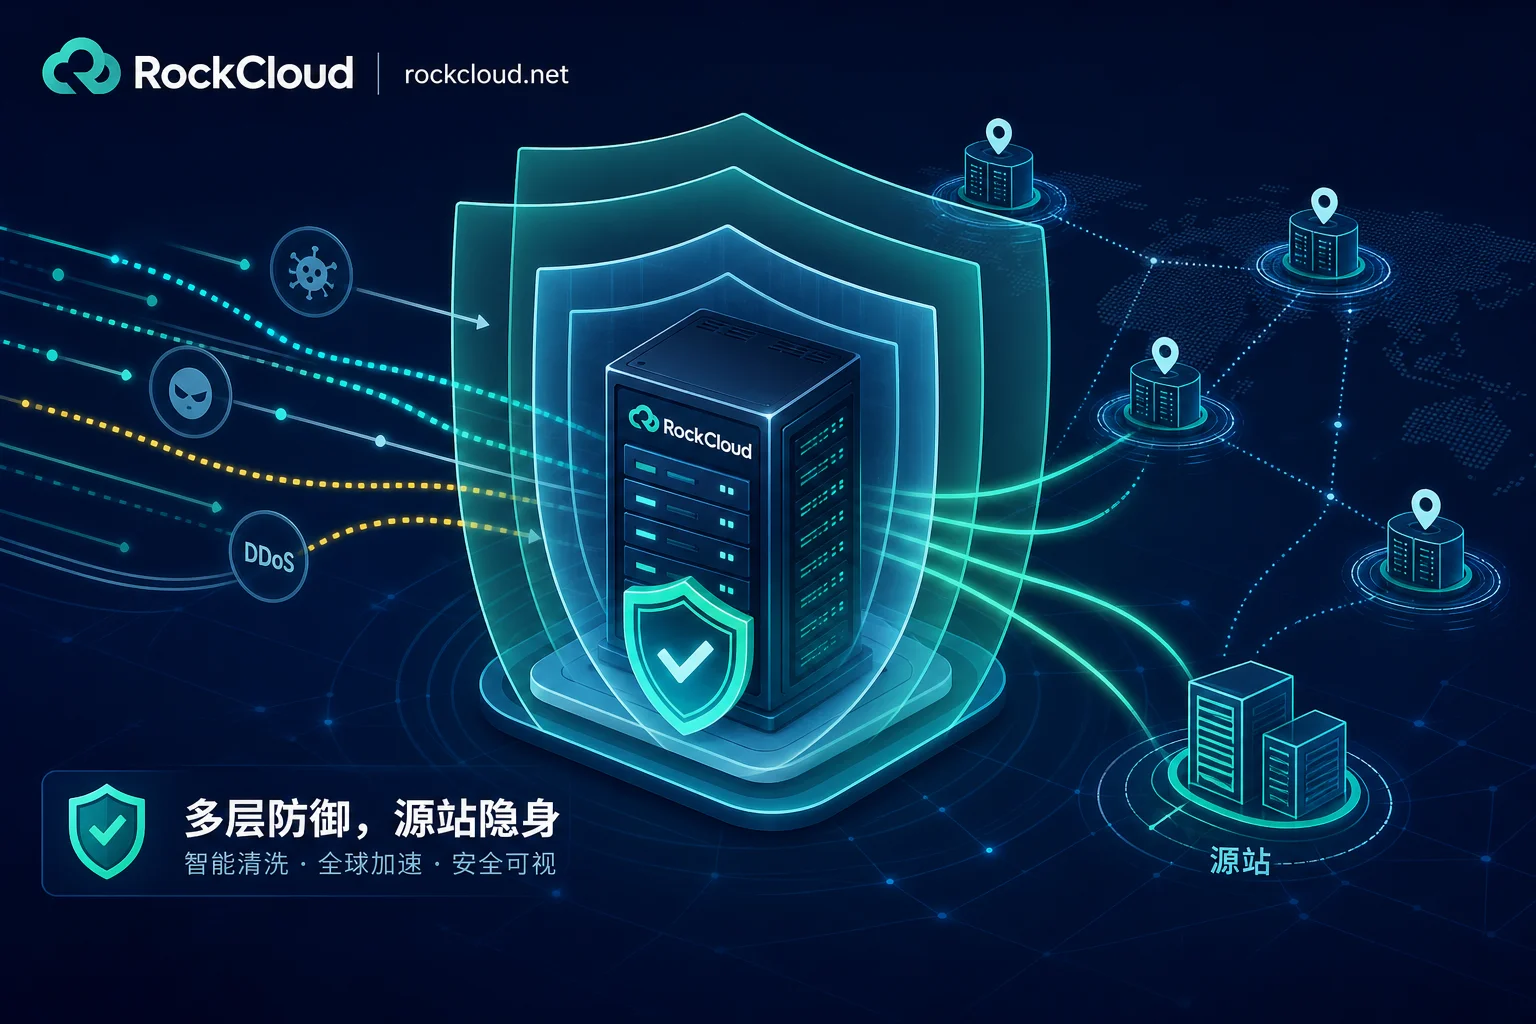
针对高防CDN接入后源站仍被直连的痛点,拆解源站隐藏的5道递进关口:从清理历史DNS与证书透明日志等暴露面,到解析层收口、网络层白名单隔离,再到传输层mTLS鉴权阻断绕过连接,最后由边缘承载应对容量型洪水。明确各层机制能挡什么、失效现象及验证方法,帮助运维与安全工程师构建确定性拦截体系。
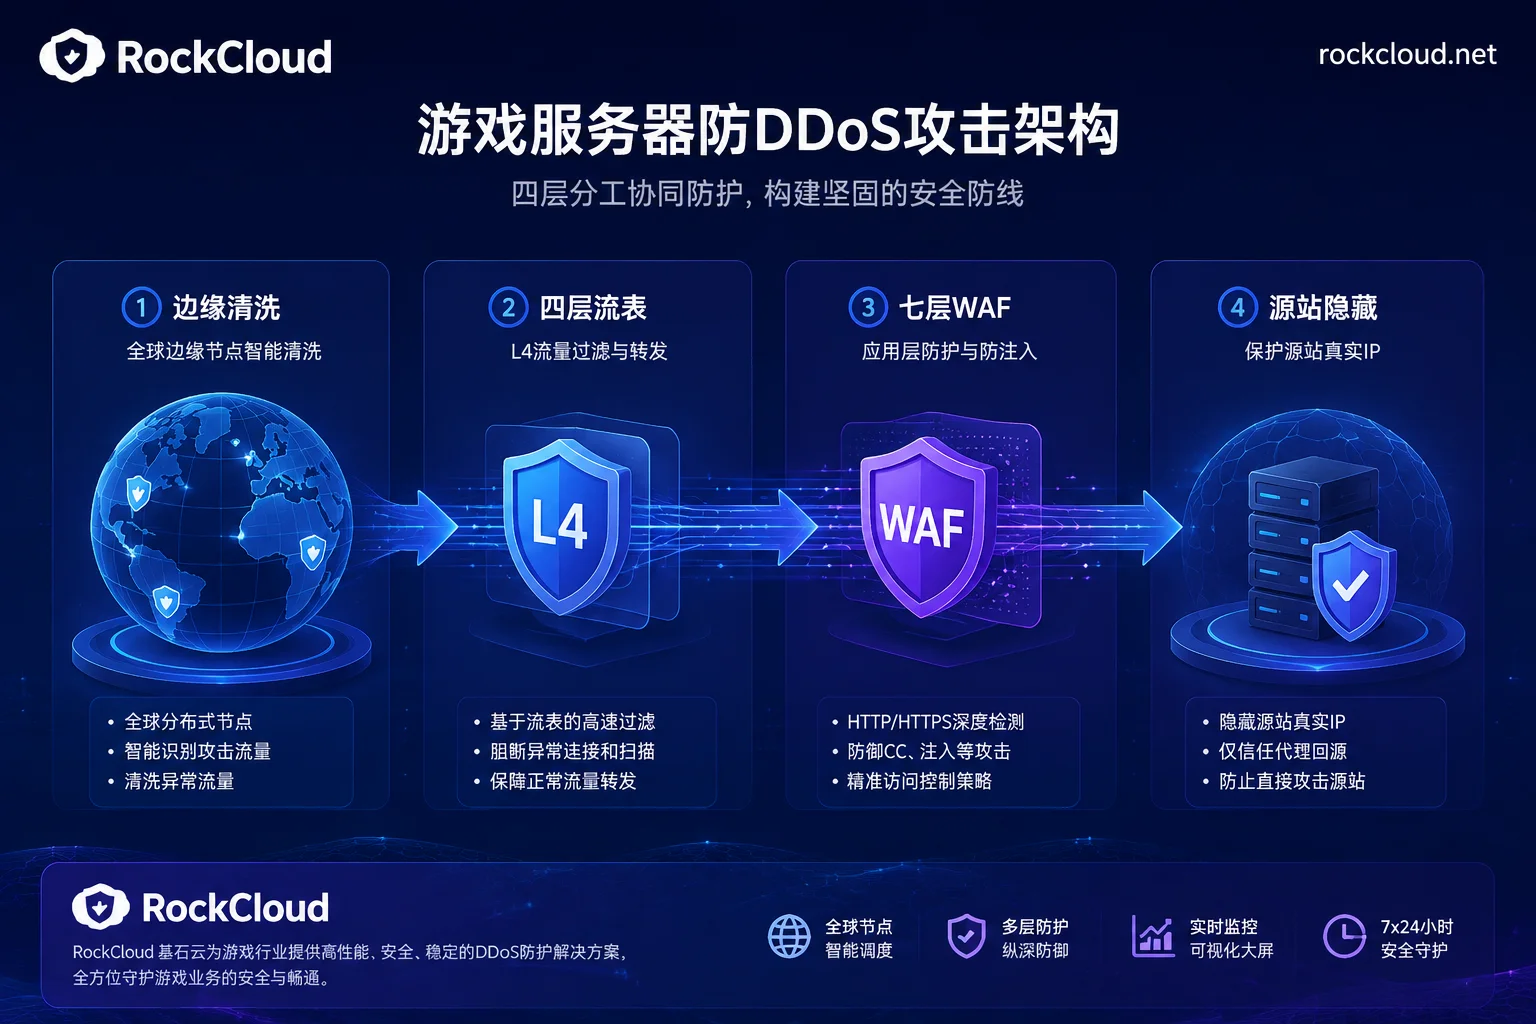
面对DDoS攻击,游戏服务器架构设计应首先拆分流量面,按四层分工承载,并掌握验收判据。
0 条留言
 RockCloud-基石云安全-官方博客