2026年全球DDoS攻击呈现出明显的工业化与两极化特征:超过九成的三四层流量攻击在10分钟内结束,而超24小时的应用层CC持久战激增380%,且超七成攻击采用混合复合模式并捆绑勒索。本文结合最新威胁情报,拆解企业如何通过常驻Anycast高防CDN、同链路DDoS/CC与WAF协同、游戏盾私有协议封装及源站收口,构建免人工干预的DDoS防御体系。
结合近期多款新游首发遭遇DDoS攻击导致无法登录与掉线的热点,深入解析游戏行业面临的秒级脉冲洪峰、模拟真实玩家协议连接及子网地毯式轰炸三大新型威胁,并提供游戏盾结合高防CDN的不限流量全链路防护实战架构。
实时对战与棋牌游戏遭遇DDoS或TCP/UDP协议层攻击时,最致命的往往不是瞬时丢包,而是连接中断引发的全服掉线、状态回档与重连雪崩。本文拆解游戏盾的三大底层防护机制:如何通过私有协议封装、分布式边缘转发与攻击下节点无缝切换,实现TCP/UDP全协议转发与防掉线。
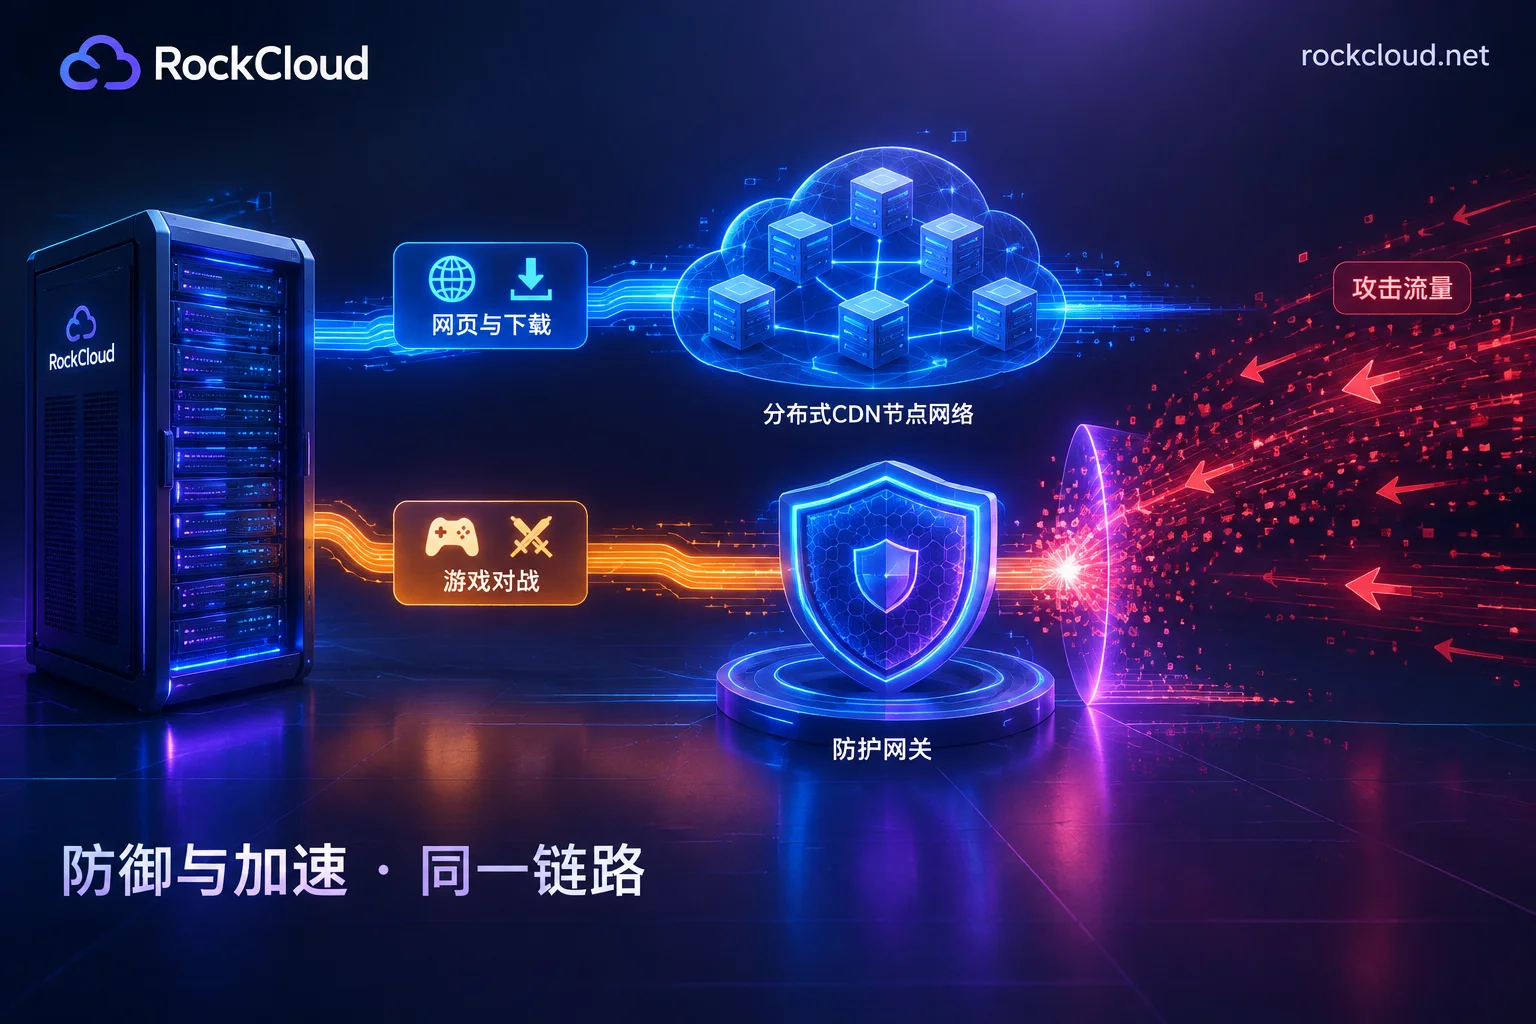
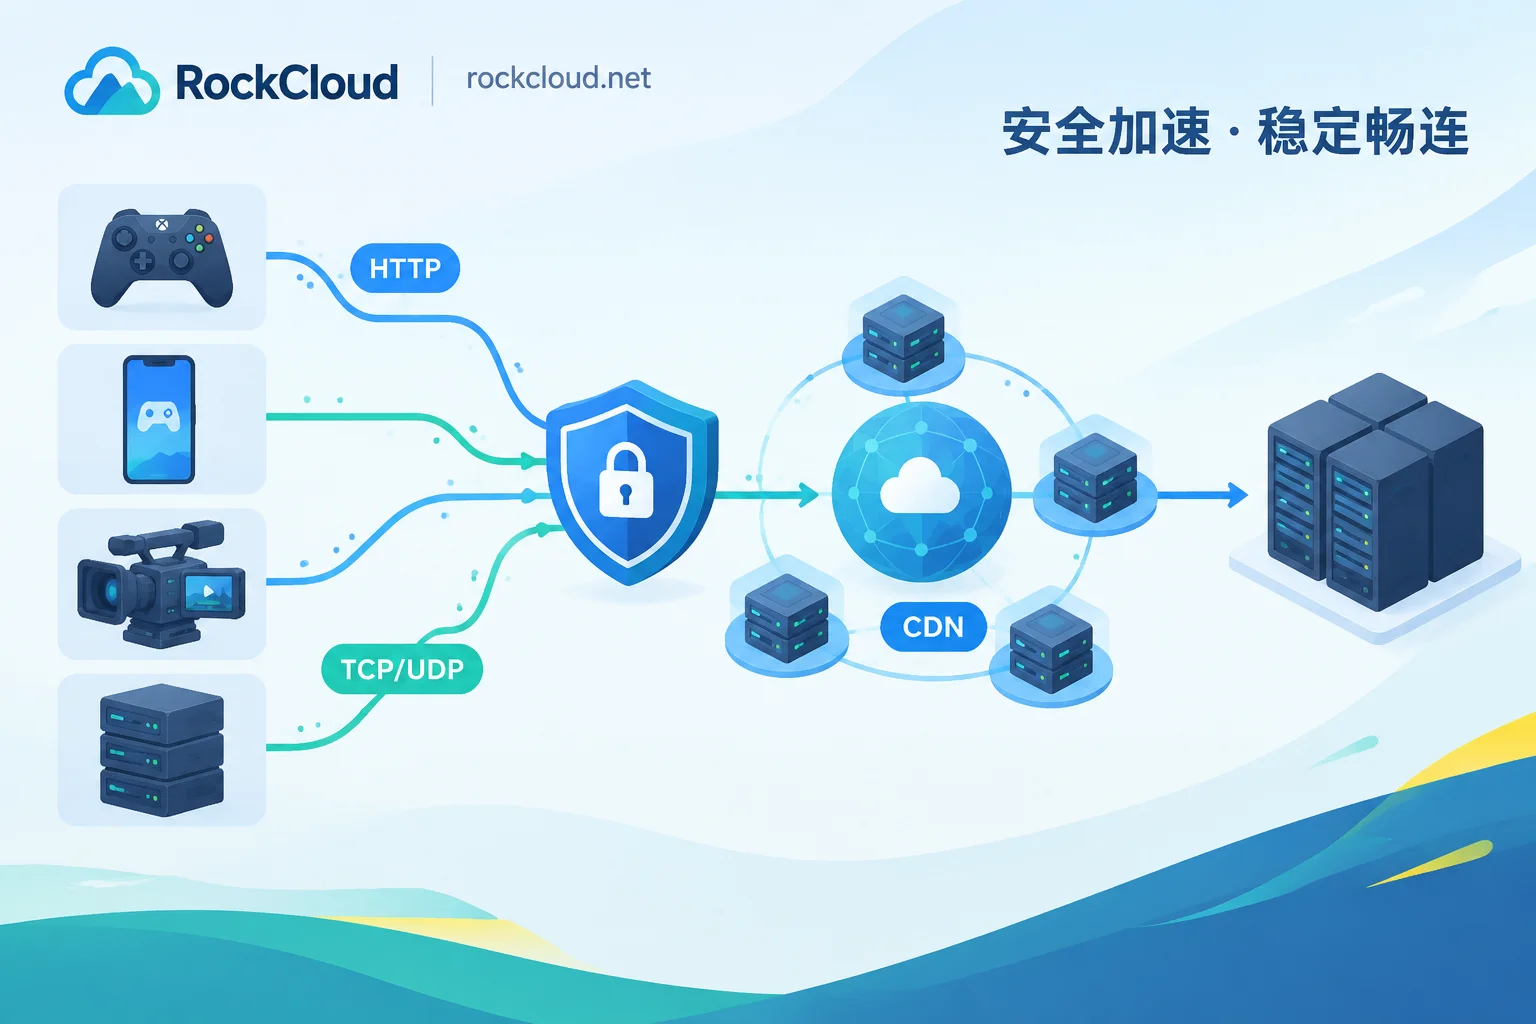
大多数游戏不需要在高防IP和高防CDN之间二选一。本文按协议把游戏业务拆成Web部分和实时连接部分,说明哪些模块接高防CDN、哪些接高防IP或游戏盾,并给出组合部署的收口要点和被攻击时的接入顺序。
业务走HTTP/HTTPS就能直接接高防CDN;走原始TCP/UDP或私有协议,传统高防CDN接不了,要换成四层代理、高防IP或游戏盾。本文按协议、客户端、端口、源站隐藏要求四个判据选方案,并列出接入前要确认的真实IP、源站暴露和混合业务拆分问题。
0 条留言
 RockCloud-基石云安全-官方博客