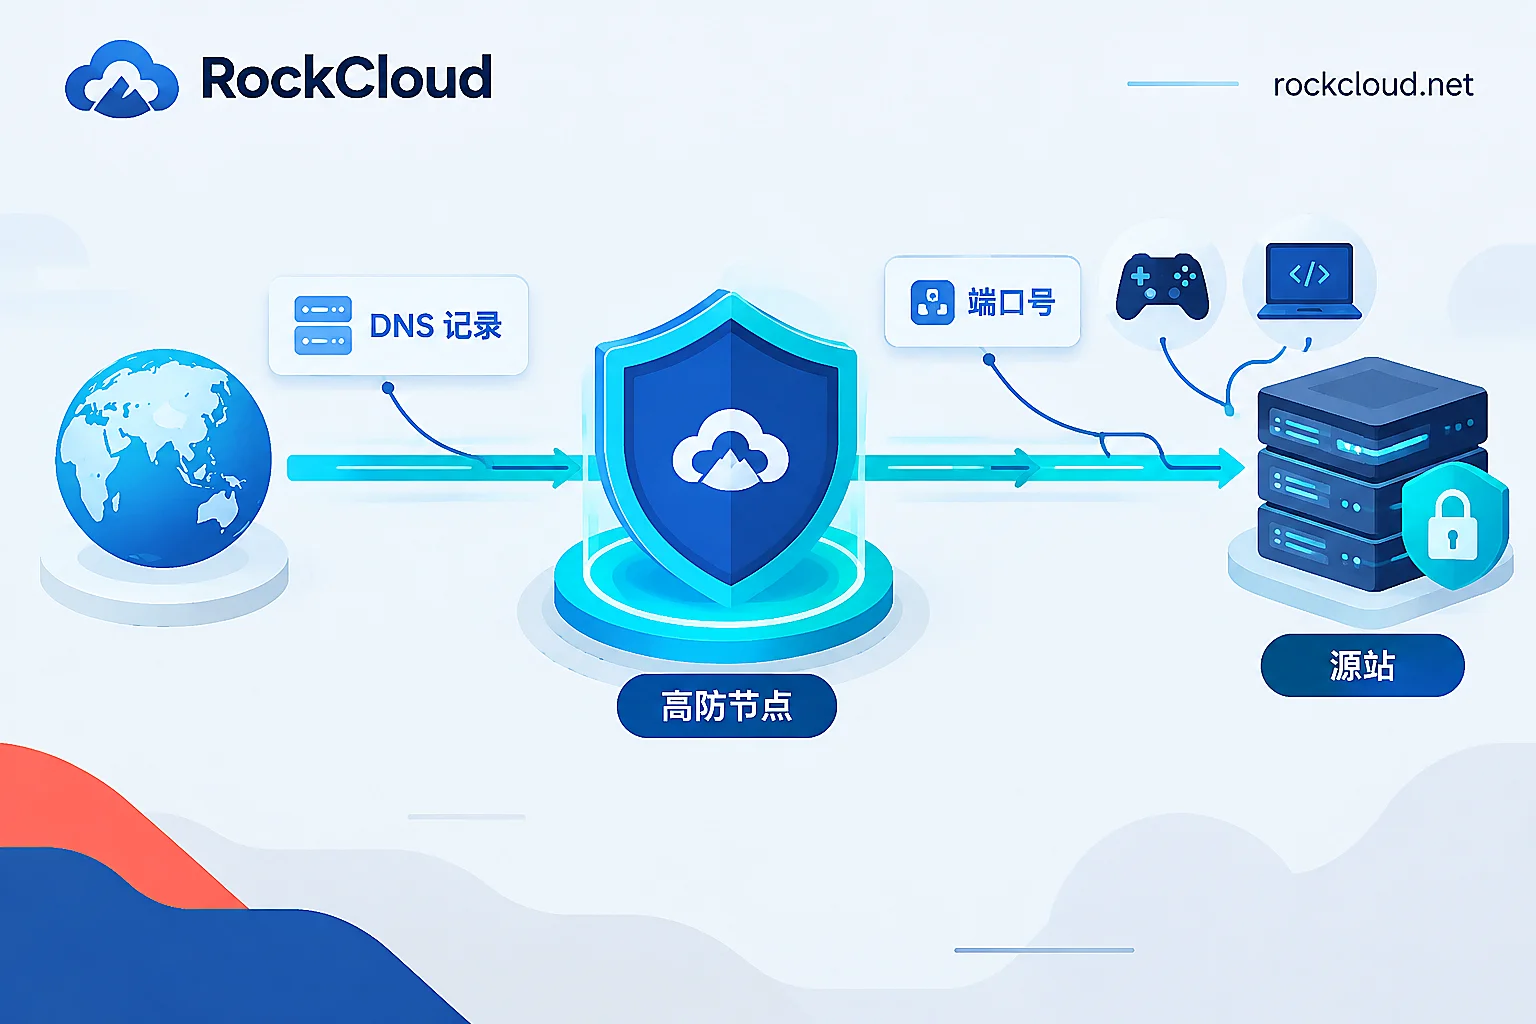
接入高防IP时,改的通常是访问入口而不是源站端口:网站业务改DNS,TCP/UDP业务配转发规则后再替换客户端连接地址。本文给出两类业务的接入步骤、需要改端口的情况、源站收口方法,以及源站IP已泄露时的处理。
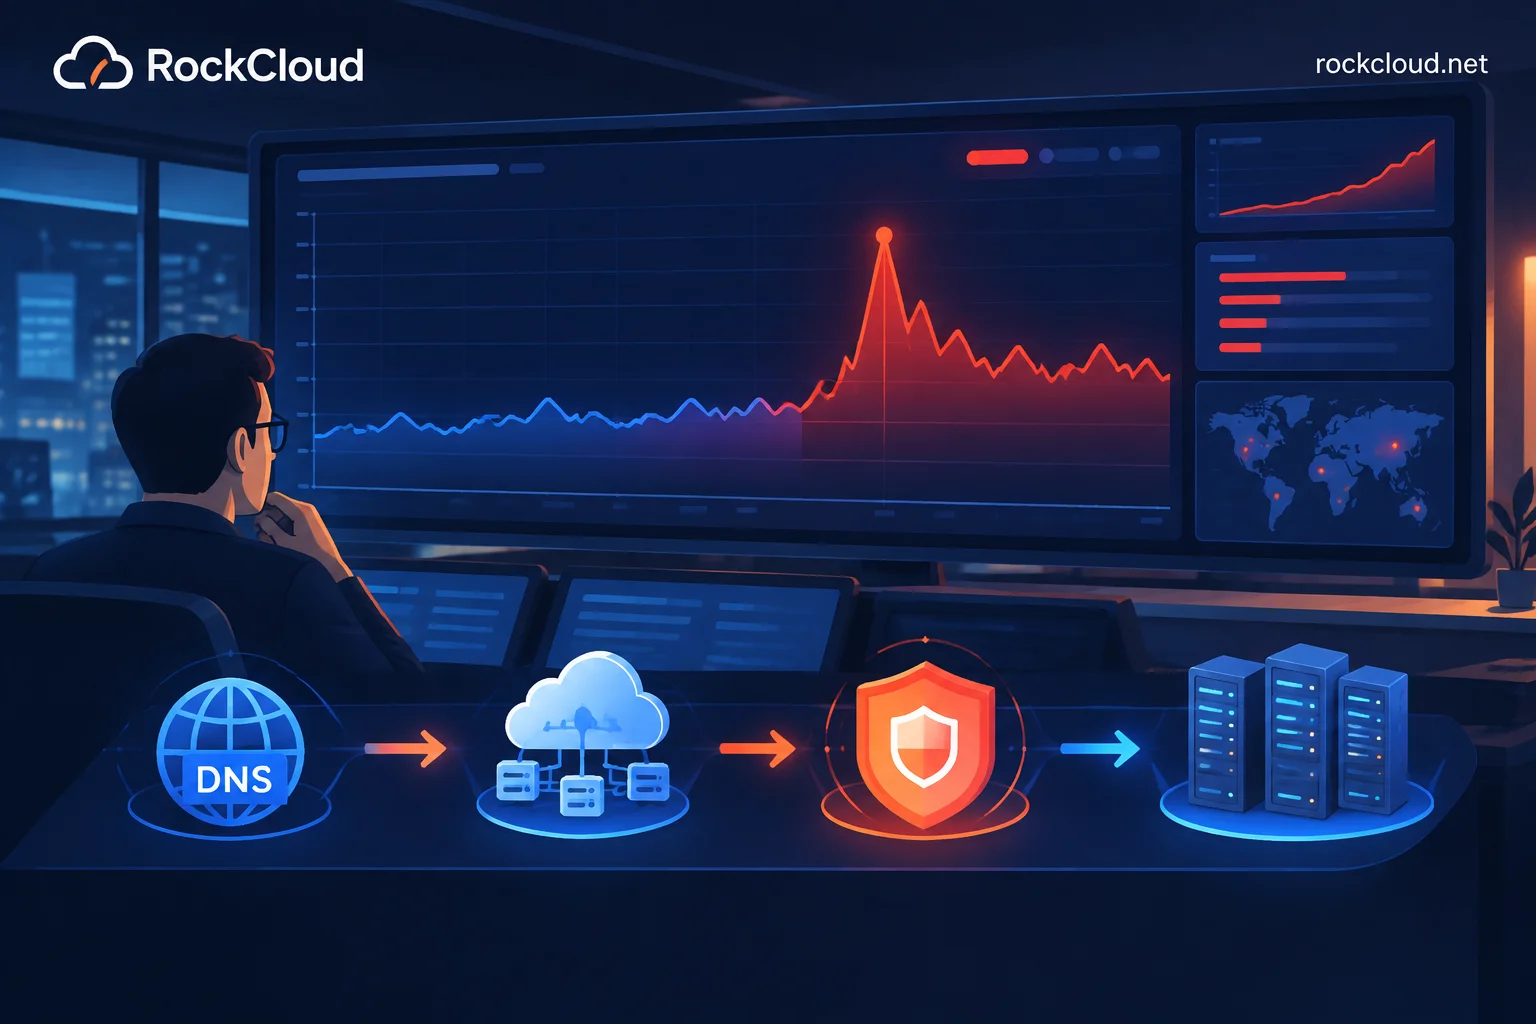
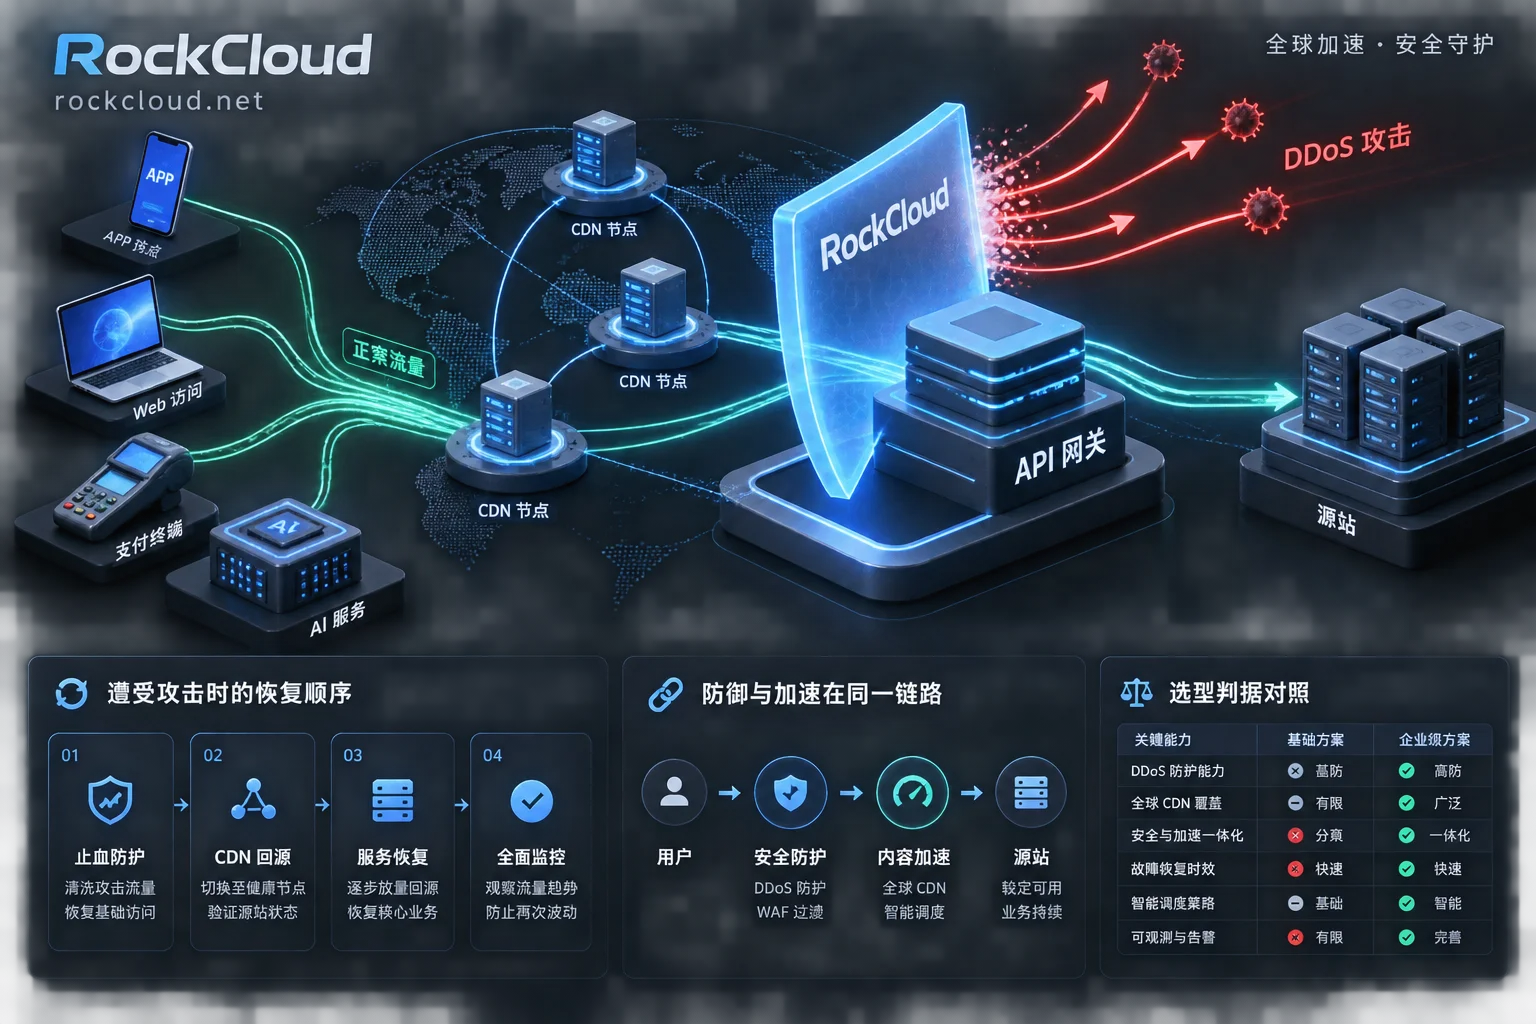
攻击已经打进来时,挂CDN不是注册账号就完事。本文按实际动手顺序给出:先在CDN侧配好回源与证书、用hosts验证通路、再切DNS、然后收口源站防火墙或换IP、最后开边缘紧急模式,并说明TTL缓存、API业务不能上质询、源站已被黑洞等几种例外处理。
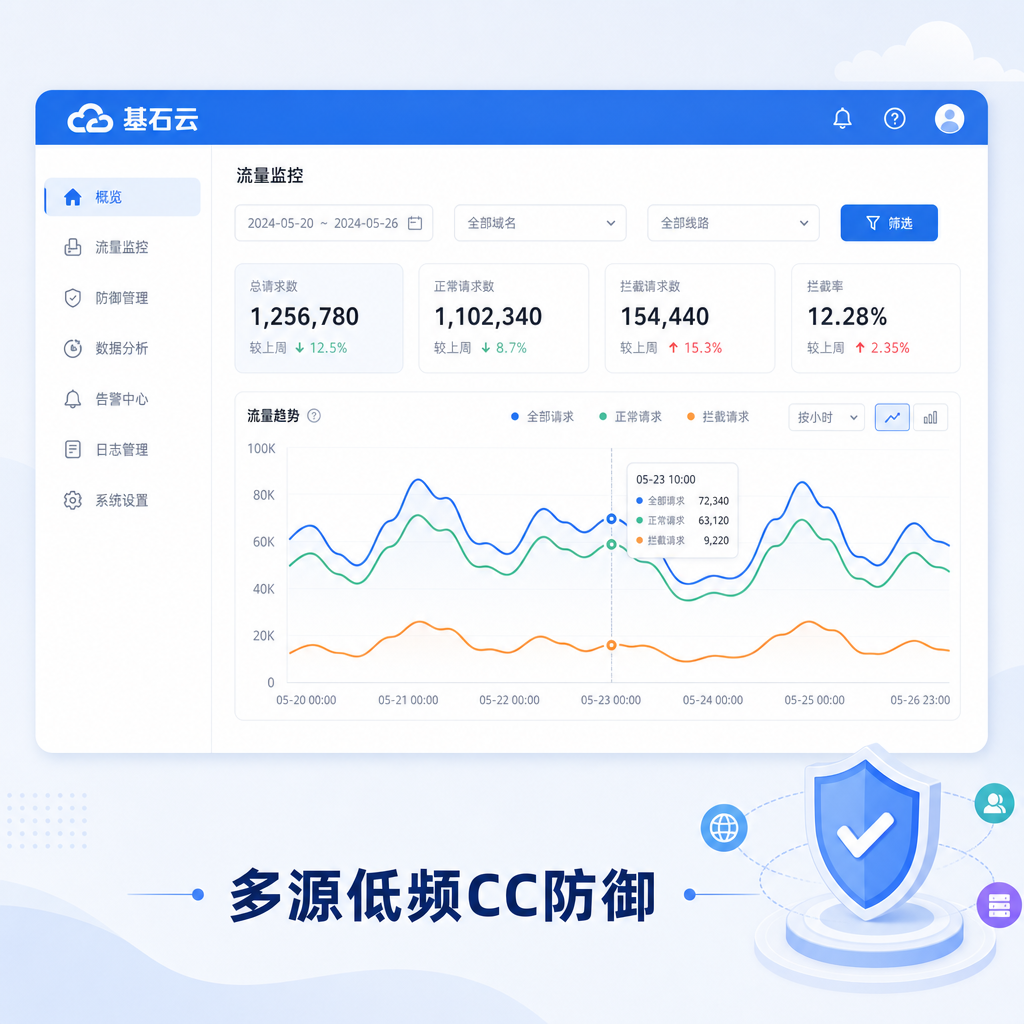
凌晨三点,某大型内容互动平台的运维终端连续弹出了数据库连接池告警。后端服务器的 CPU 使用率在数分钟内由 18% 飙升至 95%,但配置在边缘节点的 WAF 仪表盘上,单 IP 请求速率监控却全处于绿色安全区间。系统正在承受巨大的访问压力,既有防护规则却未能拦截流量。这种反常现象复刻了近期网络安全团队披露的一起典型事件:攻击者调动 120 万个独立 ...
0 条留言
 RockCloud-基石云安全-官方博客